🔒 PHP2Shell Devlet Sitelerini Kapattırdı - Hafta 43/2026
Herkese selamlar dostlar! Yeni bir bölüme hoş geldiniz. Bugün 25 Ekim 2026. Bence 2026'da siber güvenlik açısından bundan kötü bir hafta olmadı.
Haftanın Olayı: PHP2Shell Yüzünden Devlet Siteleri Kapandı
PHP'de bulunan iki açığa PHP2Shell adı verildi. PHP, WordPress gibi birçok yazılımın arkasında çalışan dil ve internetteki sitelerin yaklaşık %70'inde var. Açıklar sitenin kodunda değil, PHP'nin kendisinde. Saldırgan kullanıcı adı ve şifre olmadan sunucuda komut çalıştırabiliyor. PHP'nin açıklamasına göre bazı kurulumlarda saldırı WordPress daha açılmadan bitiyor, yani WordPress'in içinde çalışan güvenlik eklentiniz saldırıyı hiç görmüyor.
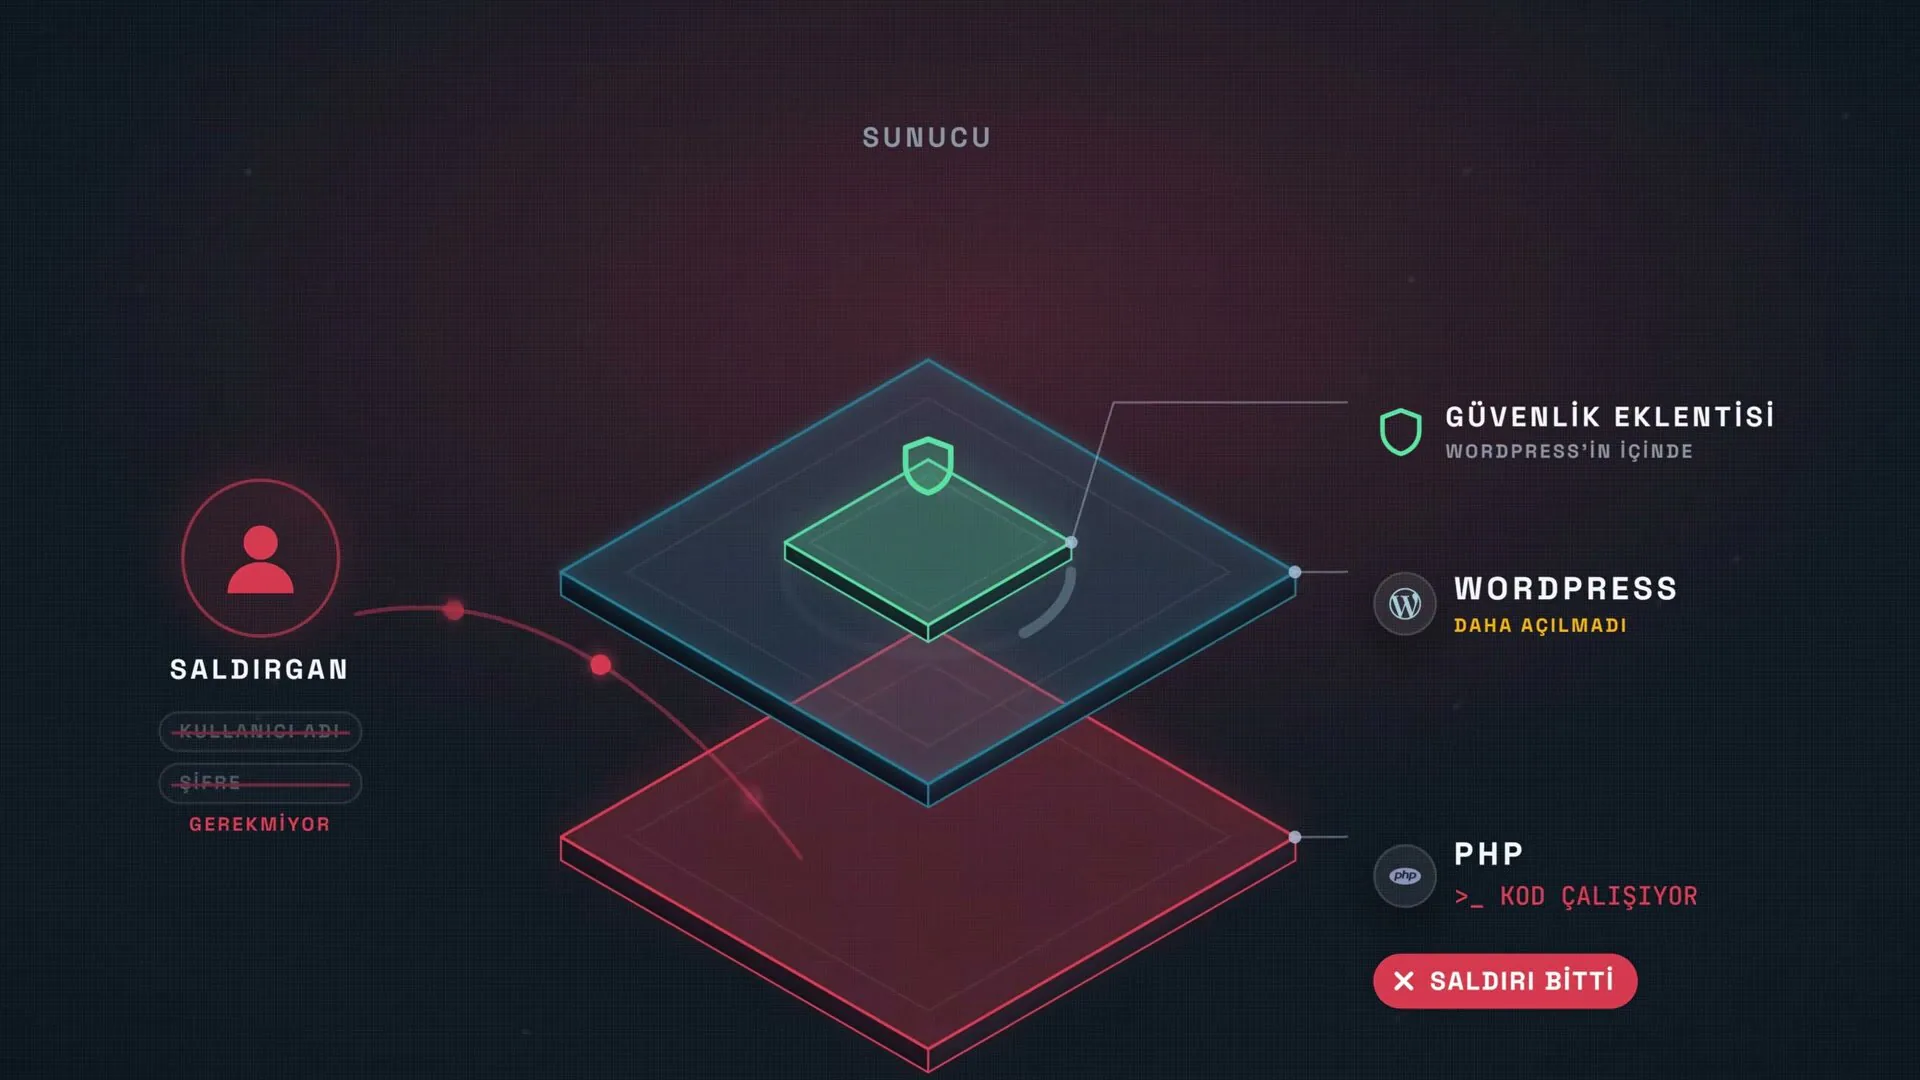
Saldırgan bir dosya yükleme isteğini, PHP veriyi çözerken bellek sınırı dolacak şekilde hazırlıyor. PHP isteği yarıda kesiyor ama bellekte yarım kalan veriyi kapanışta okuyor ve saldırganın istediği komut çalışıyor. Bu her denemede tutmuyor, ama saldırgan arka planda defalarca deneyebiliyor.
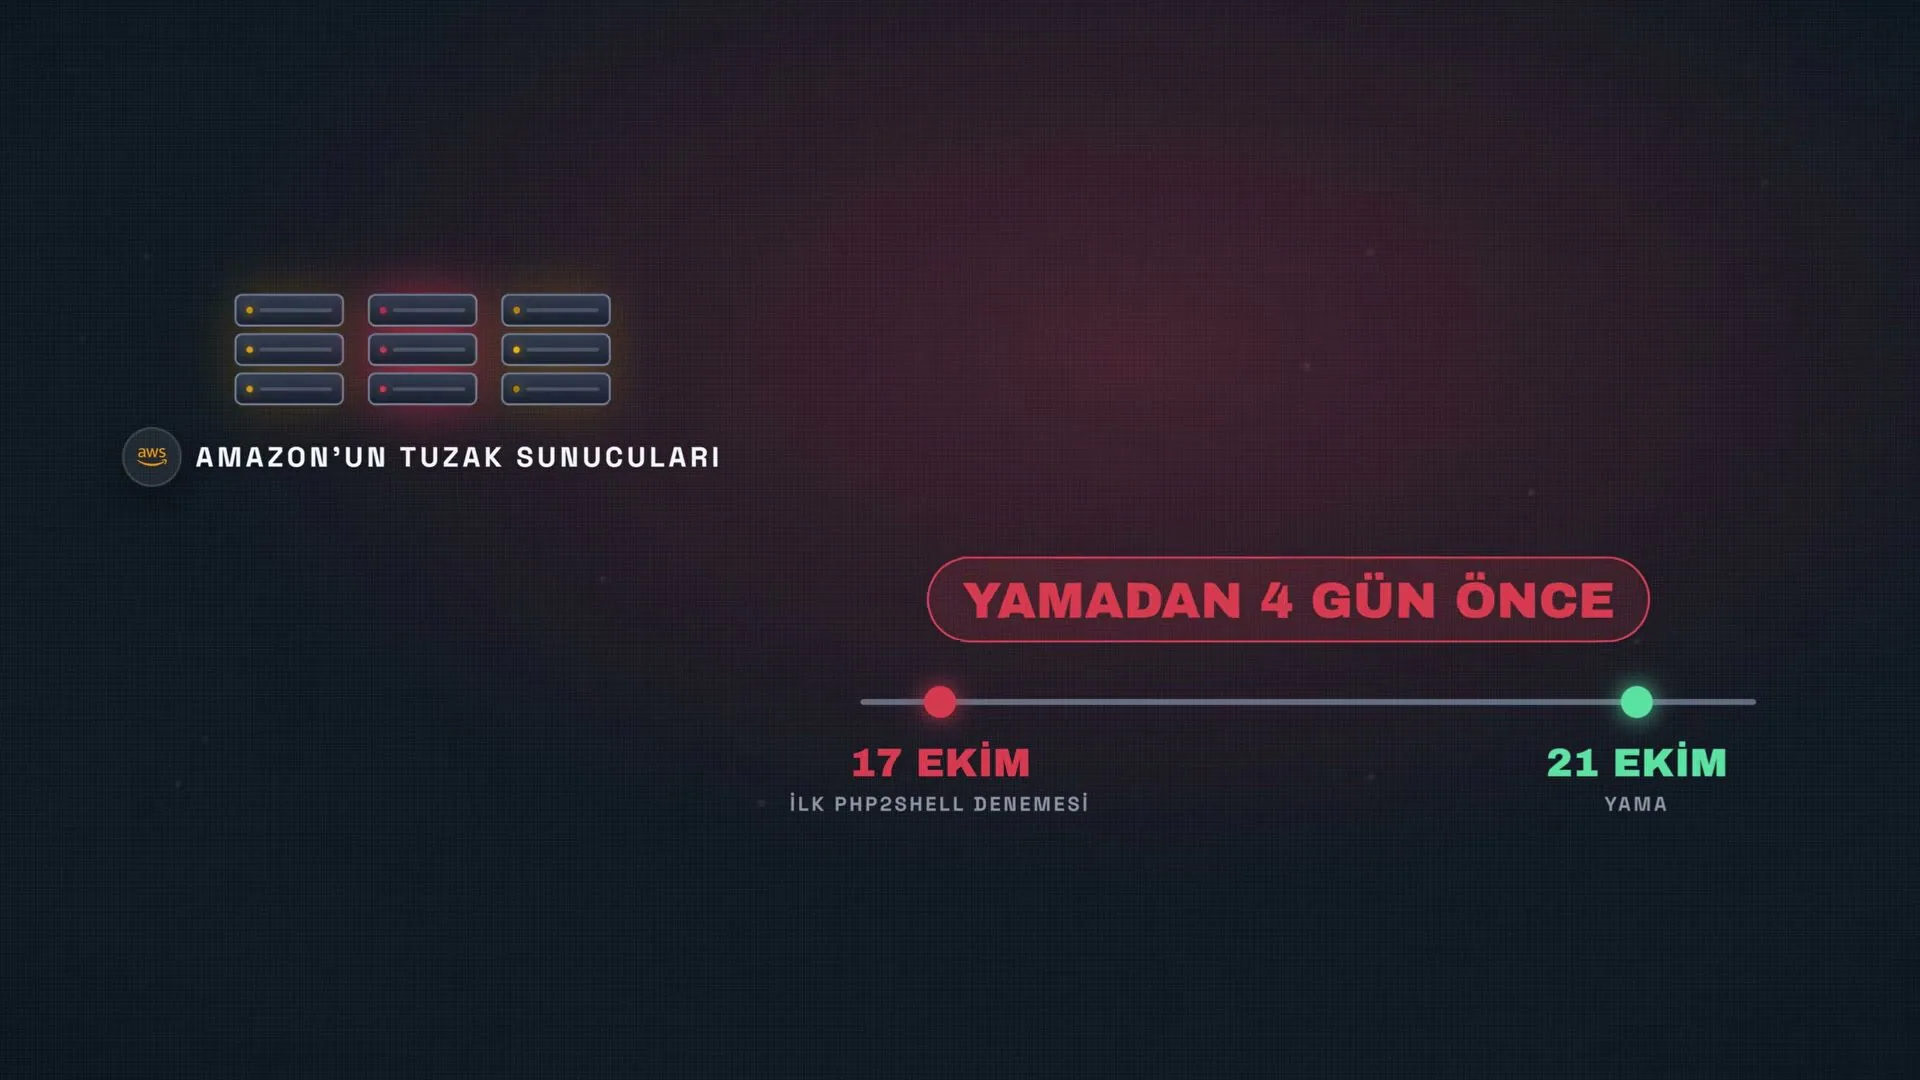
PHP Vakfı'na göre hatanın ilk izleri 2024'teki bir güvenlik denetimi sırasında görülmüş. Ekip düzeltmelerden birinde uzlaşamadığı için iş aylarca durmuş. Calif 11 Ağustos'ta gerçek bir saldırı yolu bulunca yama 71 gün sonra, 21 Ekim'de geldi. Planlanan tarih 22 Ekim'di ama CVE numaraları sızınca bir gün öne çekildi. Vakıf gecikmeyi yapısal bir hata olarak kabul ediyor ve bundan sonra kararları oy çokluğuyla alacağını söylüyor. AWS'nin tuzak sunucuları ilk denemeyi yamadan dört gün önce, 17 Ekim'de görmüş. Saldırganın bilgiyi nereden bulduğu bilinmiyor.
Yama çıkınca saldırılar patladı, Cloudflare milyonlarca deneme gördüğünü söylüyor. İngiltere'de merkezi hükümete ait 32 hizmet tamamen, 4 hizmet kısmen kapatıldı. Hükümete göre bu bir önlem ve ele geçirilen bir sistem yok. Almanya, Fransa, Belçika, Finlandiya ve Hollanda'da da bazı devlet siteleri kapandı. Türkiye'de Siber Güvenlik Başkanlığı 21 Ekim'de ulusal çapta bir uyarı yayınladı, 22 Ekim'de de e-Devlet'te bir sorun olmadığını açıkladı.
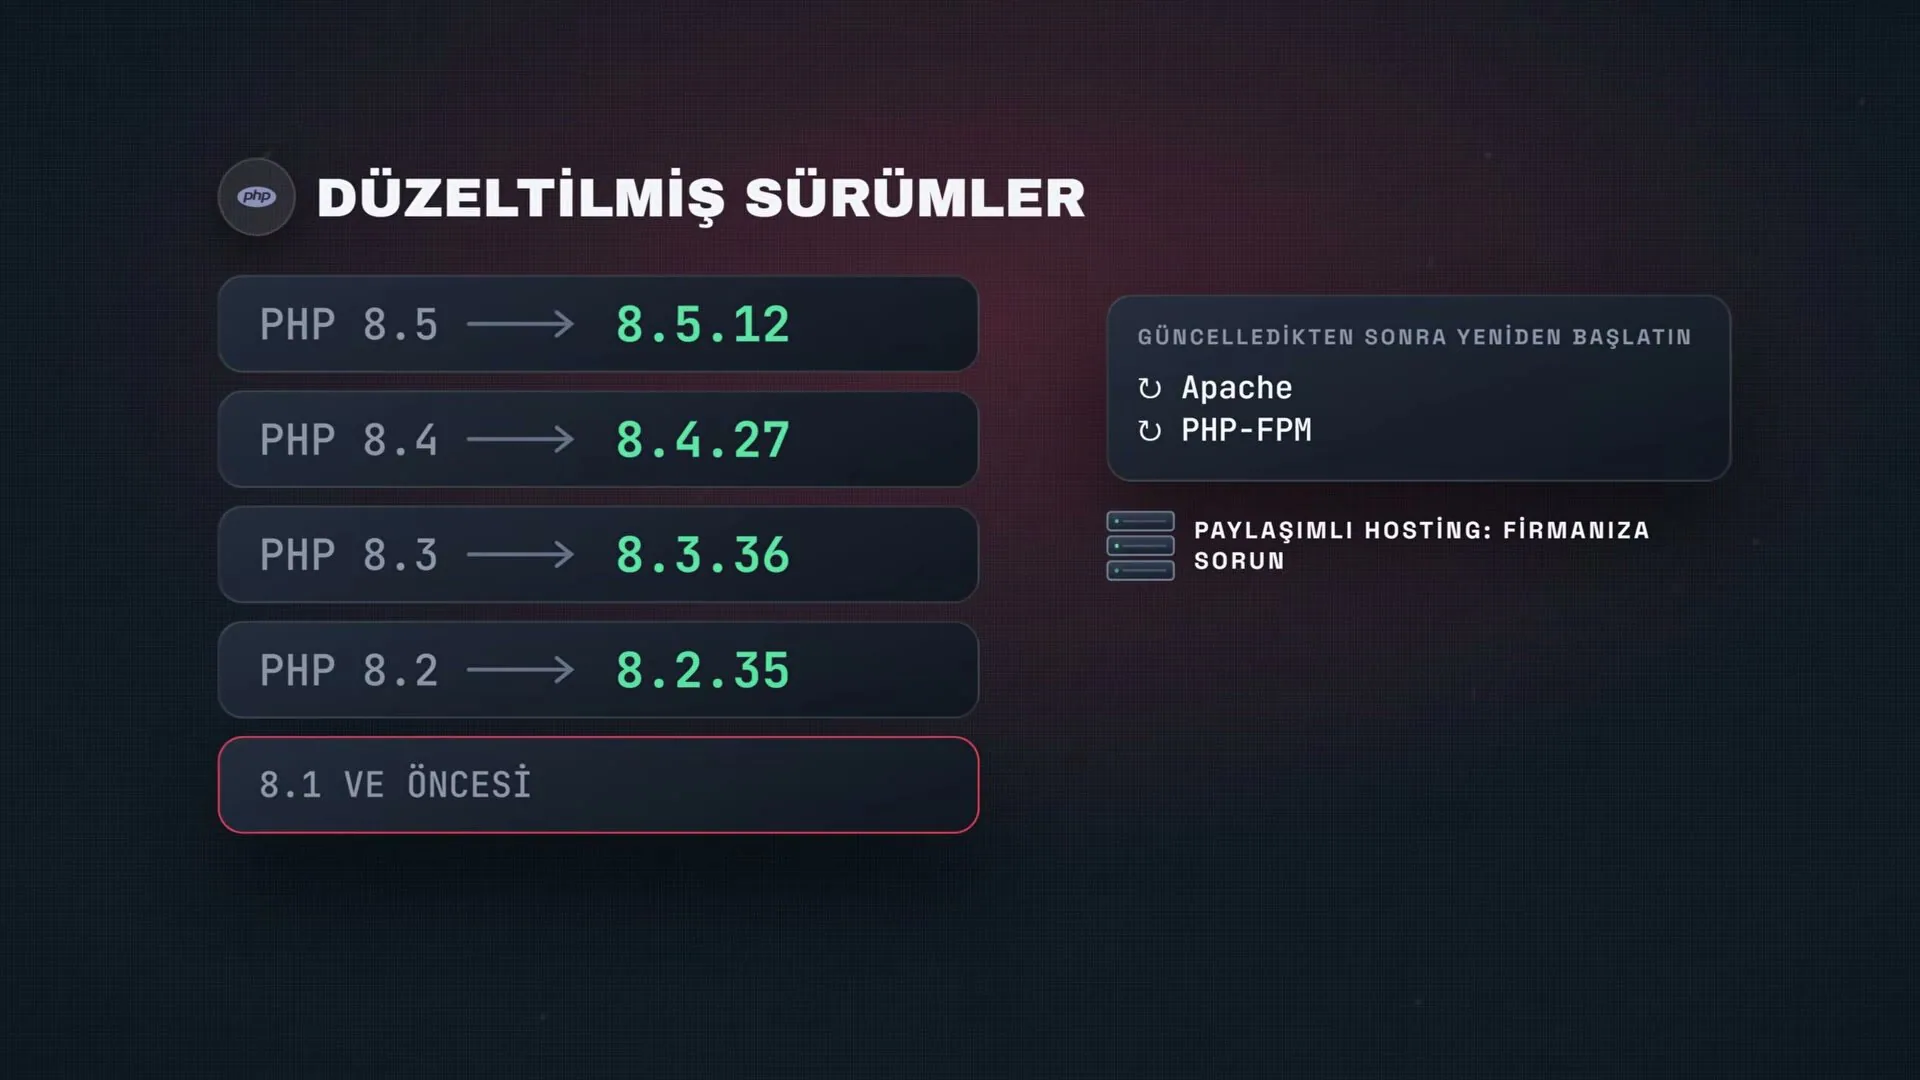
Kimi etkiliyor? PHP çalıştıran bir sunucusu olan herkesi. WordPress'i güncellemek PHP'yi güncellemiyor. 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35'e geçip Apache'yi veya PHP-FPM'i yeniden başlatın, paylaşımlı hostingdeyseniz firmanıza sorun. 8.1 ve öncesine artık resmi güncelleme gelmiyor. Sıradan bir internet kullanıcısıysanız yapmanız gereken bir şey yok.
Buradan ne çıkarıyorum? Açığı ilk gördüğümde benim PHP'yle pek işim olmaz diye düşündüm. Ama kullandığım Coolify ve Mailcow gibi servisler de arka planda PHP kullanıyormuş, bütün sunucularımı güncelledim. Asıl dikkat çekici kısım, bu kadar kritik bir açığı yapay zekanın da bulması. Demek ki birileri şu an yapay zekayla kimsenin bilmediği açıkları sömürüyor olabilir. Bu tarz açıkları daha çok duyacağımız bir dünyaya gidiyoruz.
🔒 Güvenlik
eMudhra'nın Sertifika Anahtarlarından Biri 4 Çıktı
Adres çubuğundaki kilidin arkasındaki sertifikaları tarayıcıların güvendiği şirketler imzalıyor, Hindistanlı eMudhra da bunlardan biri. Scott Helme, şirketin sekiz ara sertifikasının gizli anahtarlarını dizüstü bilgisayarında bir saniyeden kısa sürede buldu. Sağlam bir anahtar 116 basamaklı rastgele bir sayı, eMudhra'nınkiler ise 1 ile 255 arasındaydı ve biri düpedüz 4. Helme bunlarla Stripe'ın API adresi için sahte bir sertifika üretti, curl, Python ve Node bu sertifikayı sorgusuz kabul etti.
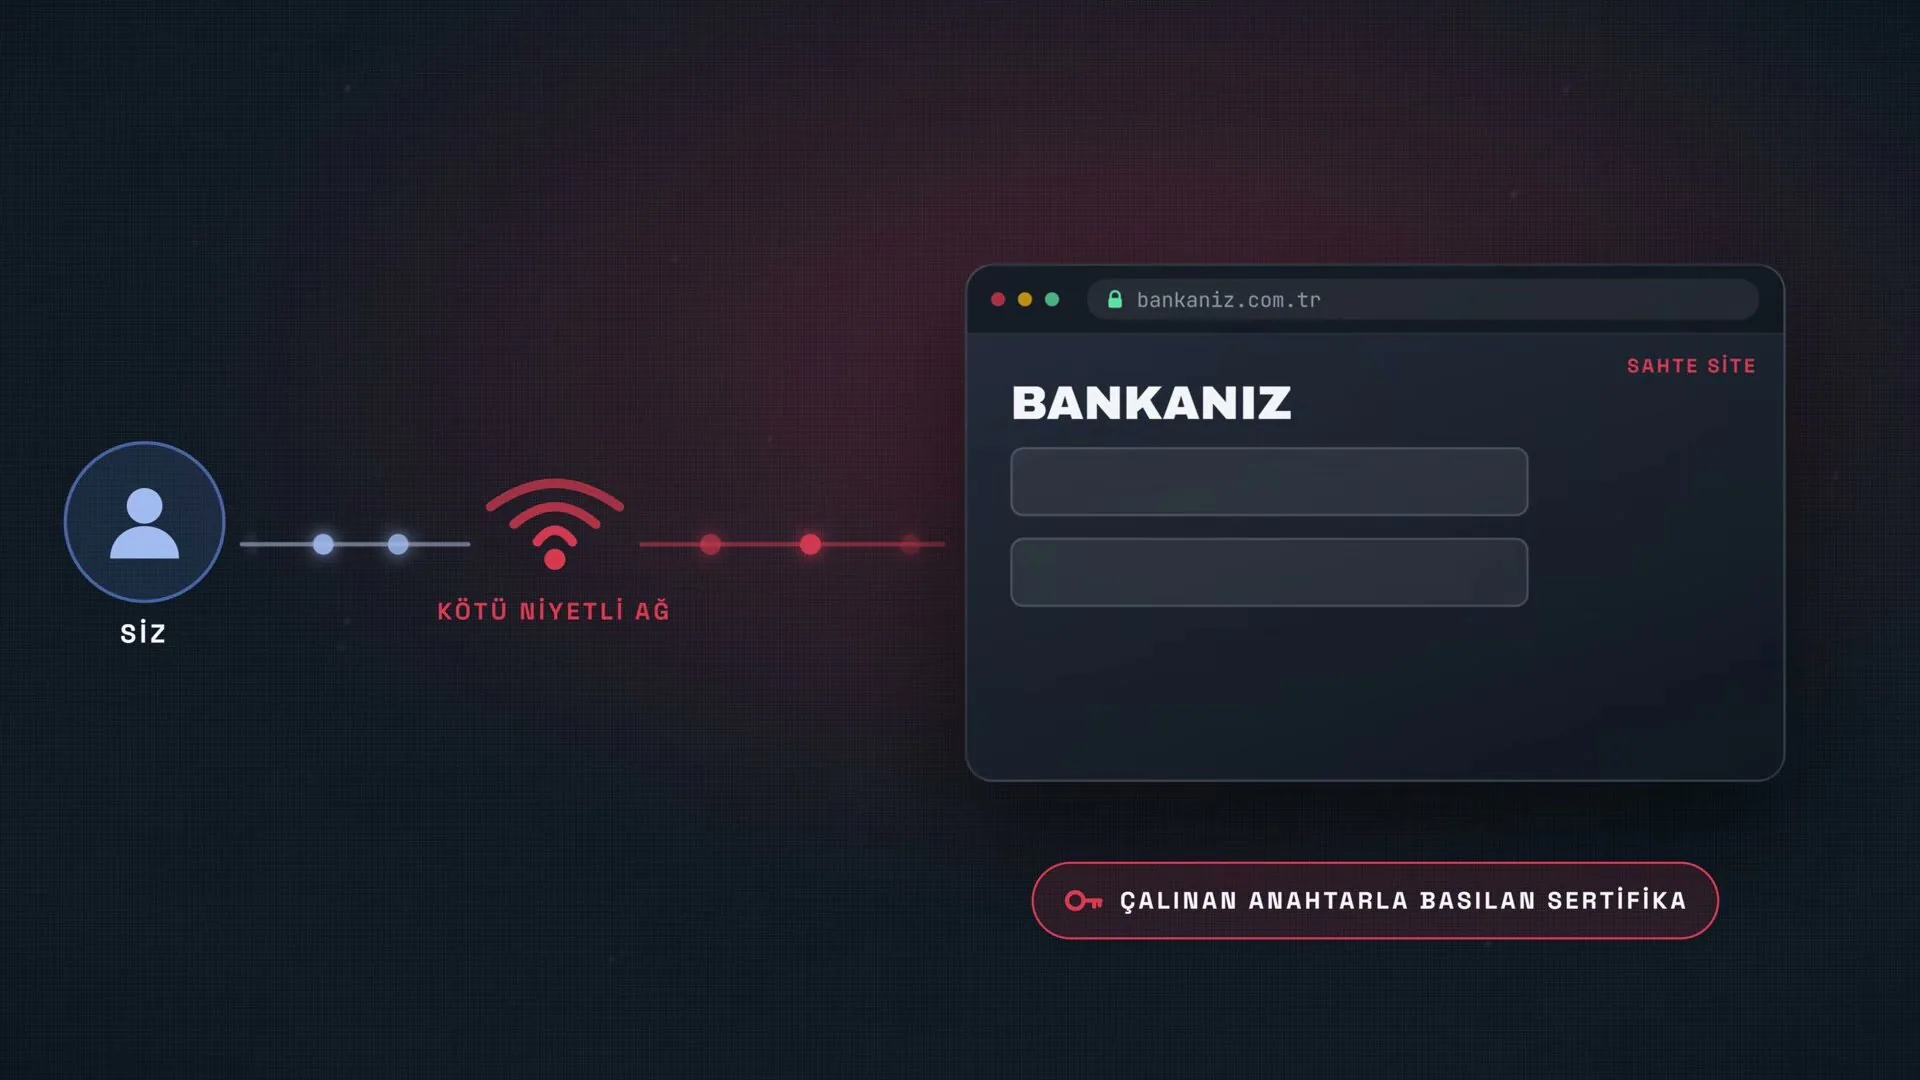
eMudhra'ya göre Nisan 2025'teki anahtar töreninde bir betik ikinci, zayıf bir anahtar çifti üretmiş. İki anahtarın adı benzediği için sertifikalara yanlış olan konmuş ve anahtarlar 17 ay böyle kalmış.
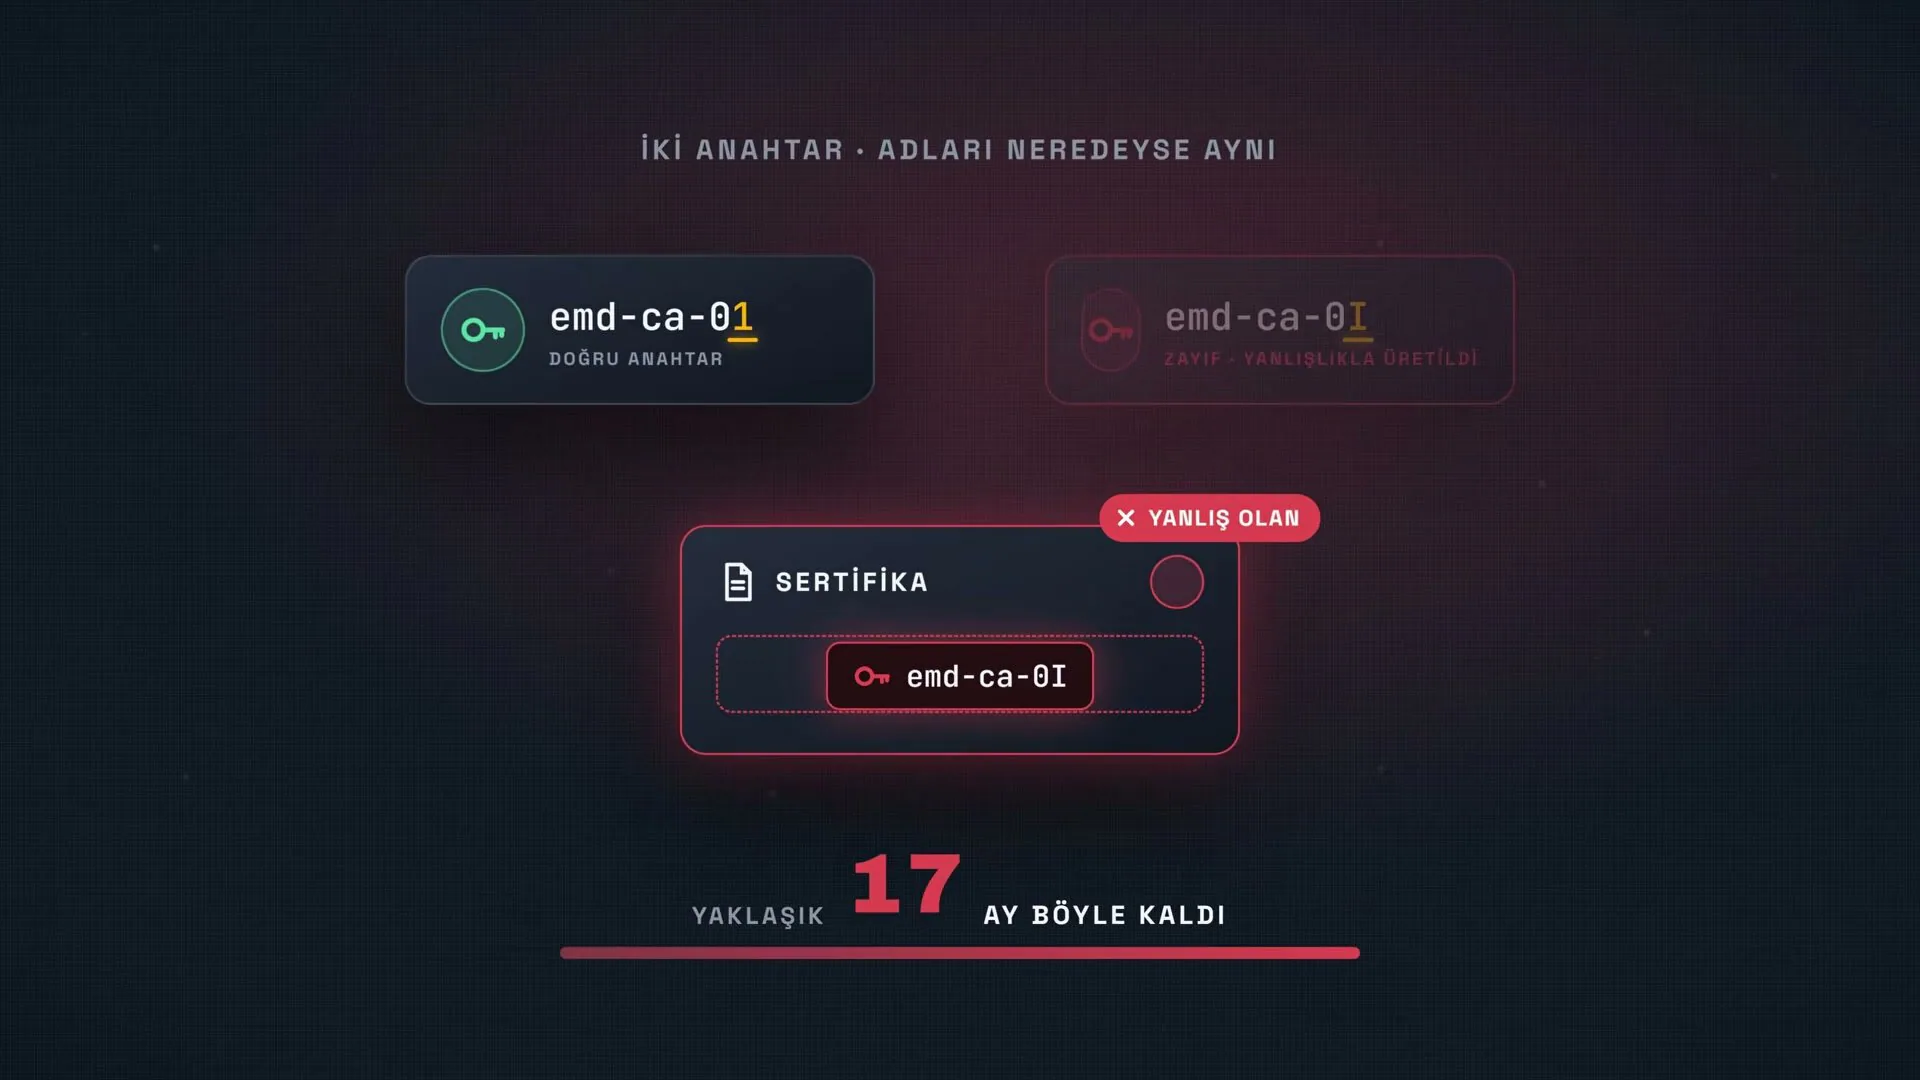
Google'a göre bu sertifikalardan hiçbir site sertifikası çıkmamış, kötüye kullanıldığına dair iz de yok. Tarayıcılar sertifikaları birkaç gün içinde engelledi ve eMudhra 22 Ekim'de küresel SSL sertifika işinden çekildi. Şirket bu işin gelirinin sadece %1'i olduğunu, tepkinin de orantısız olduğunu söylüyor.
Kimi etkiliyor? Chrome, Firefox ya da Safari kullanıyorsanız yapacak bir şey yok. Asıl risk curl, Python, Go gibi kendi sertifika listesini kullanan araçlarda ve güncelleme almayan cihazlarda. Linux'ta ca-certificates paketini, Python'da certifi'yi, Mac'te Homebrew paketlerini güncelleyin. Windows'ta otomatik güncellemeler açıksa bir şey yapmanıza gerek yok.
Buradan ne çıkarıyorum? Tepki bence kesinlikle orantısız değil. Bir sertifika şirketinin en temel işi bu anahtarları korumak ve anahtarlardan birinin değeri 17 ay boyunca 4'tü. Adres çubuğundaki kilide güvenen biri, onu imzalayan şirketin bu işten ne kadar kazandığına bakmıyor.
Tor'da 333 Çıkış Düğümü SSH Şifresi Çaldı
Kaba takma adlı bir araştırmacı kendi SSH bağlantısının ele geçirildiğini fark edip bütün Tor çıkış düğümlerini taradı. Yaklaşık 3.000 düğümden 333'ü SSH trafiğini saldırganların 12 sunucusuna yönlendiriyordu. 4 Ekim'de bu düğümler Tor'un çıkış kapasitesinin %7,5'ini taşıyordu. Saldırganın sunucusu araya girip size kendi kimliğini gösteriyor. İlk kez bağlanıyorsanız bunu onaylıyorsunuz, daha önce bağlandıysanız kimlik değişti uyarısı çıkıyor. Onaylayıp ya da uyarıyı geçip şifrenizi yazarsanız şifre saldırgana gidiyor, bazı sunuculara arka kapı da bırakılmış.
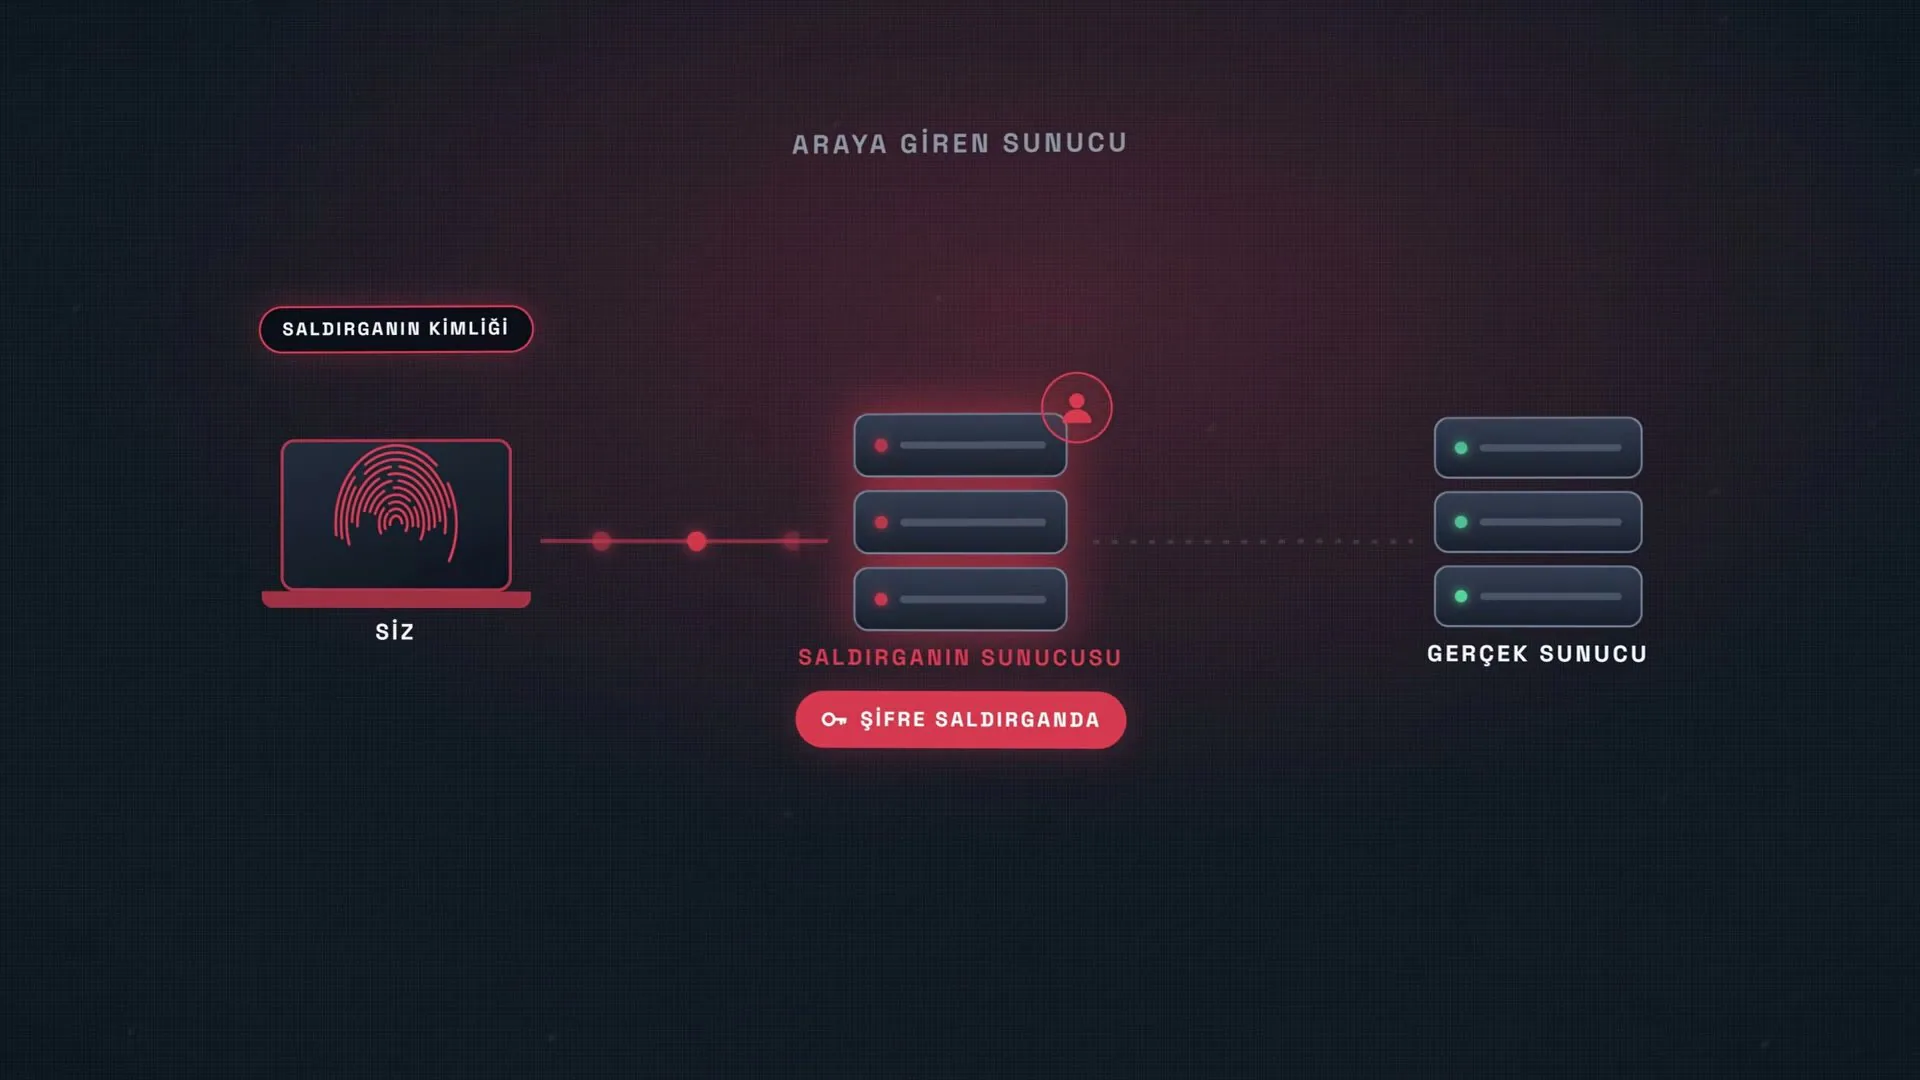
Ele geçirilen düğümlerin en büyük grubu tek bir gönüllü ekibin elindeydi. Ekip girişte, yönetici yetkisinde ve yedeklemede aynı şifreyi kullanmış, şifreyi de düz bir metin dosyasında saklamış. Hatanın kendisinde olduğunu da kabul ediyor. Tor Projesi düğümleri 4 Ekim'de işaretledi, 5 Ekim'de hepsi ağdan çıktı.
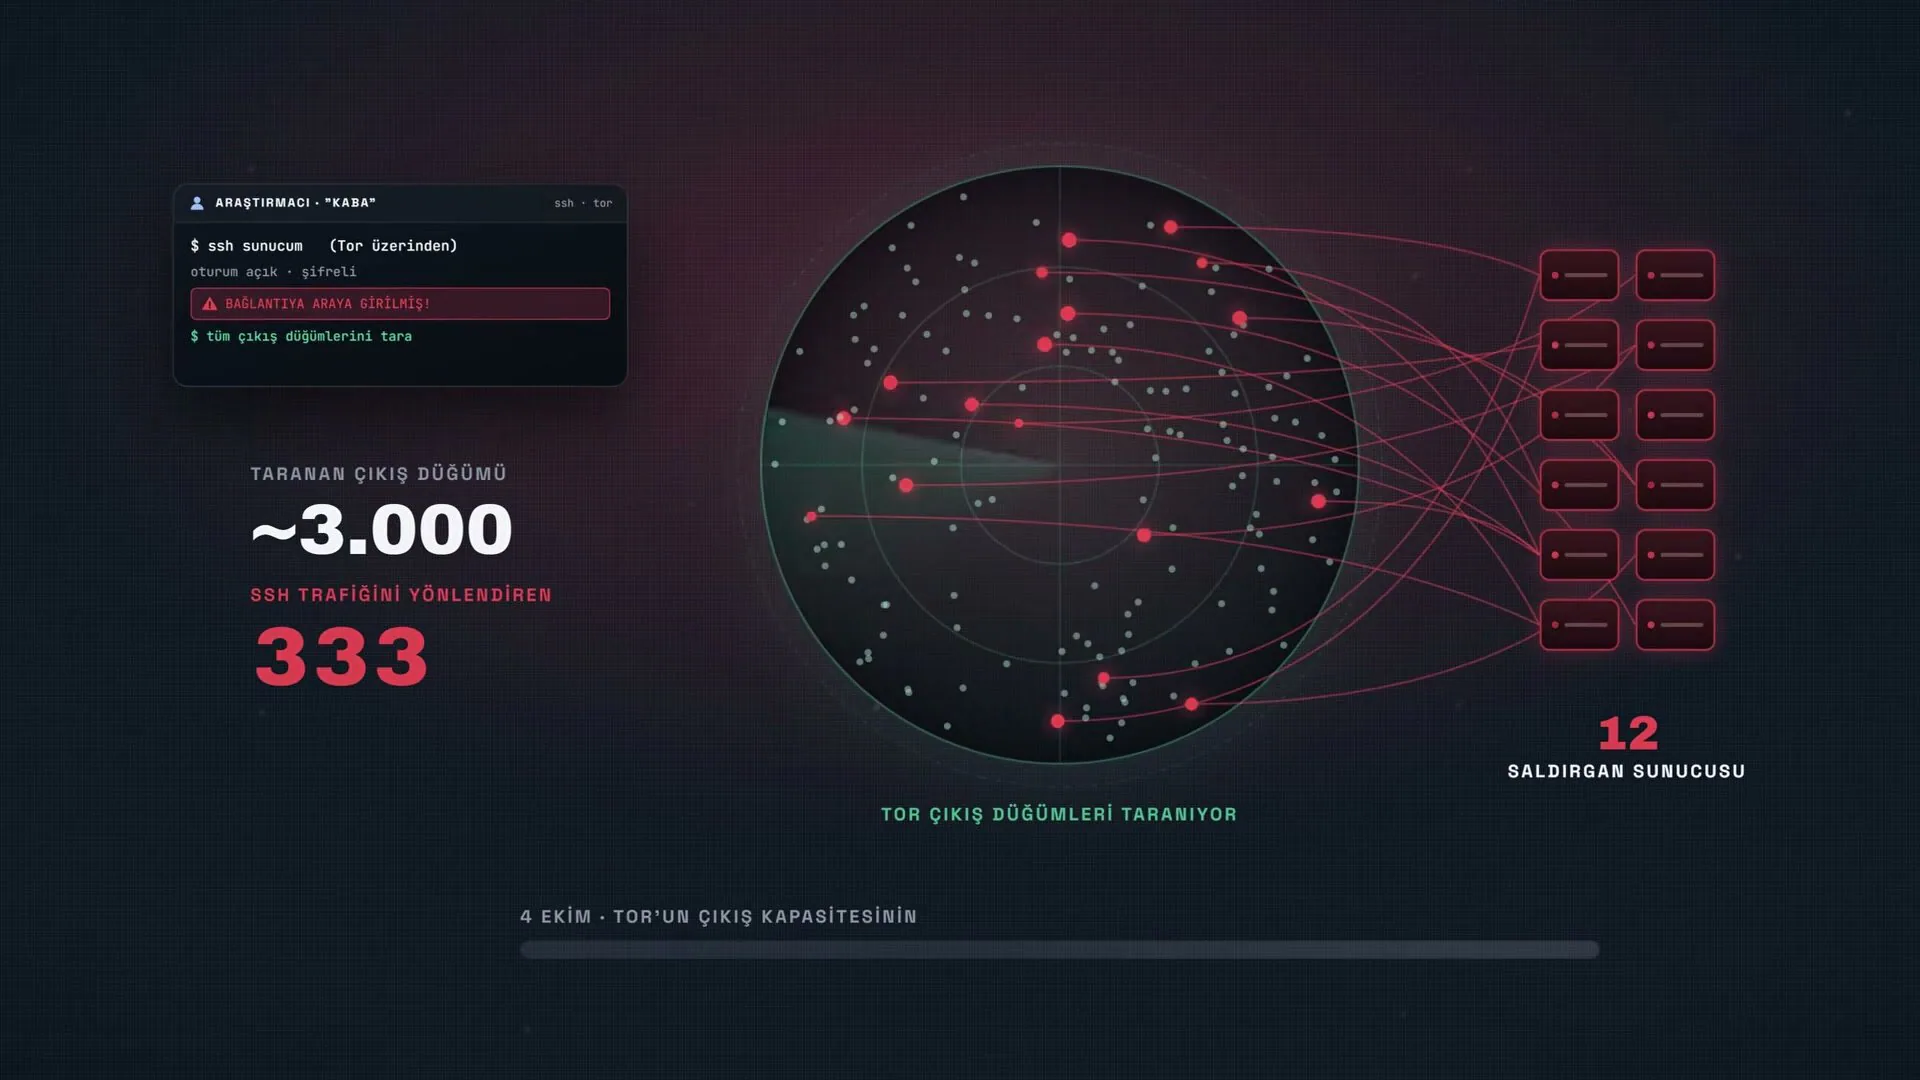
Kimi etkiliyor? 1 ile 5 Ekim arasında Tor üzerinden SSH'ye şifreyle bağlanıp yeni bir sunucu kimliğini onaylayanları ya da kimlik değişti uyarısını geçenleri. Onlar şifrelerini değiştirip sunucuda arka kapı aramalı. Tor Browser'la sadece site gezenleri ve SSH anahtarıyla girenleri doğrudan etkilemiyor.
Buradan ne çıkarıyorum? Geçen hafta Danimarka'daki 123456 şifresini, bu hafta değeri 4 olan sertifika anahtarını konuştuk. Burada da kapı yine bir şifreden açıldı, yani birilerinin ihmalinden.
LiteLLM'in Resmi Sürümüne Şifre Hırsızı Yerleştirildi
LiteLLM farklı yapay zeka sağlayıcılarını tek bir arayüzden kullanmanızı sağlayan açık kaynak bir Python kütüphanesi. BleepingComputer'a göre ayda 92 milyon kez indiriliyor. Saldırganlar sürümleri yayınlayan sisteme girip 21 Ekim'de çıkan resmi 1.107.0 sürümüne zararlı dosyalar koydu. Sürüm PyPI'da yaklaşık 1 saat 44 dakika, Docker Hub'da yaklaşık iki buçuk saat kaldı.
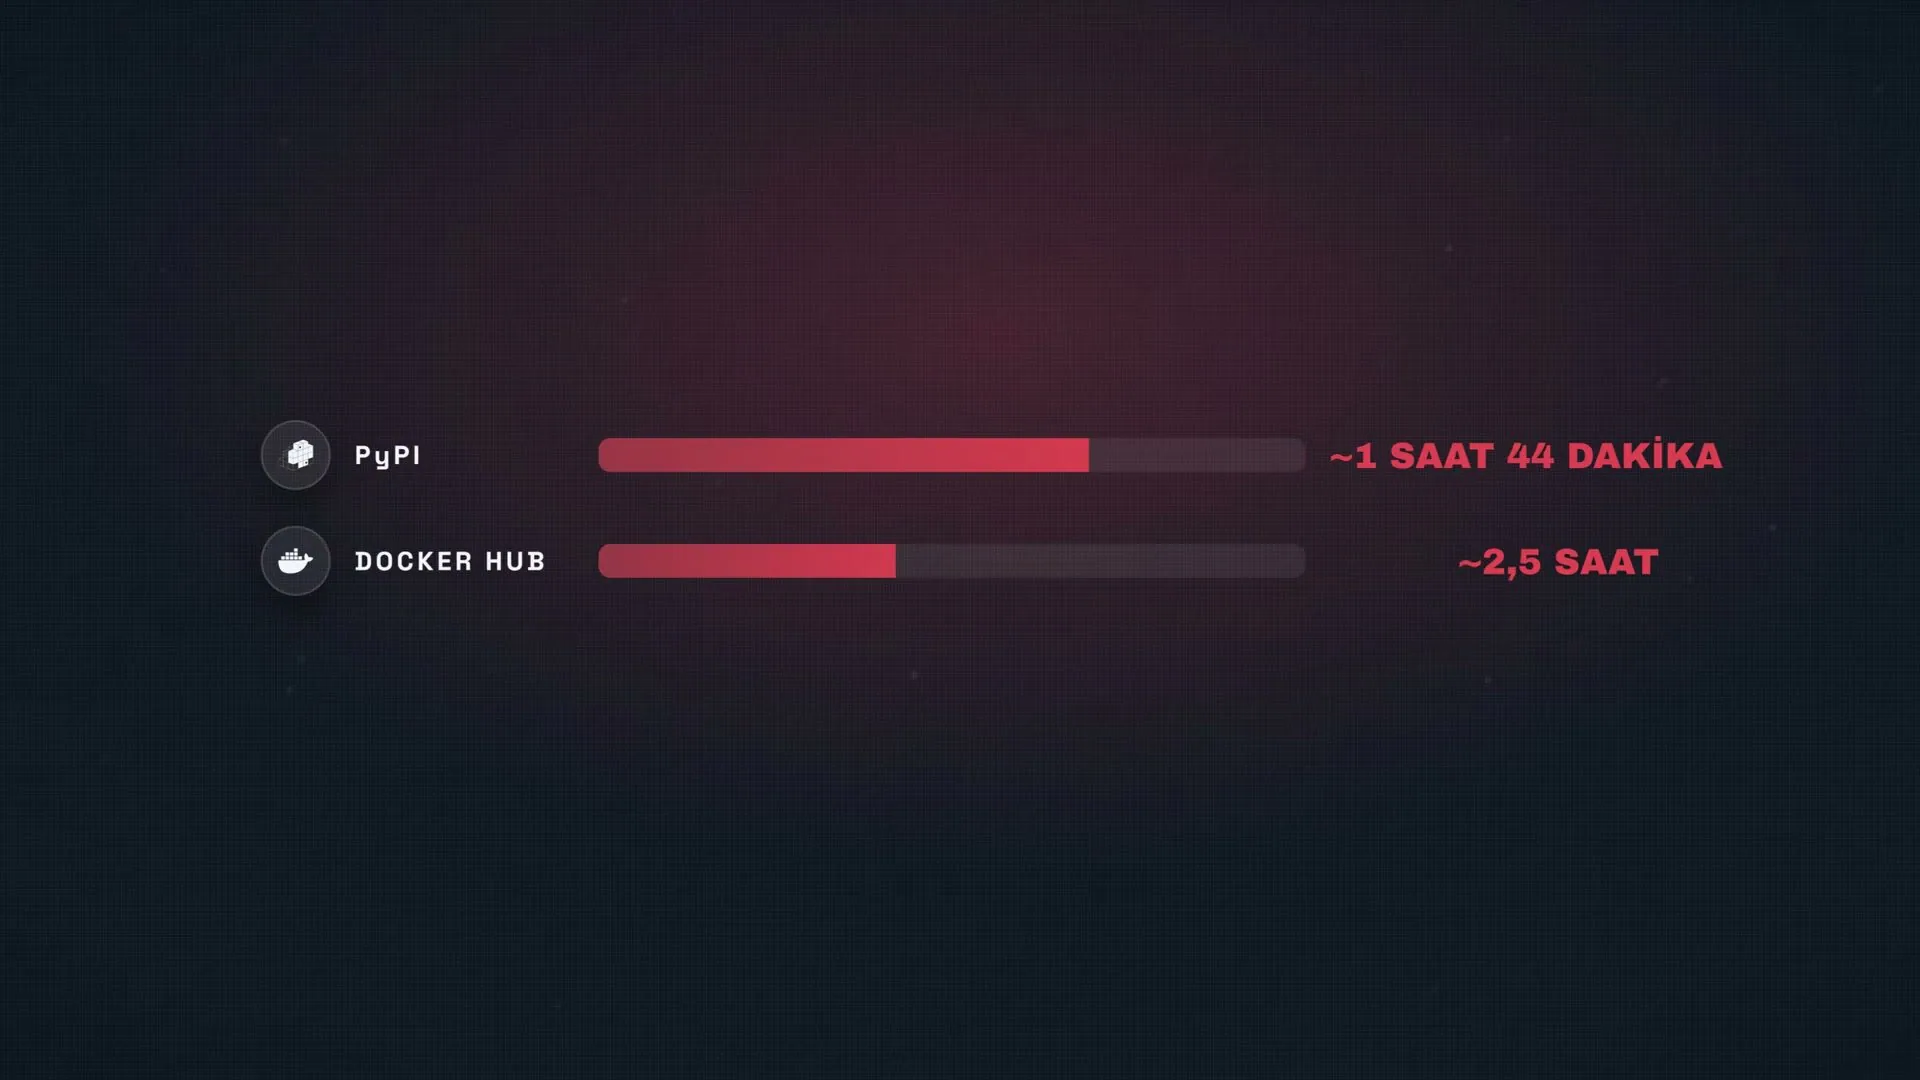
Zararlı kod Python her açıldığında çalışıyor ve bulut hesap bilgilerini, API anahtarlarını, GitHub ve SSH anahtarlarını, .env dosyalarını ve tarayıcı çerezlerini topluyor.
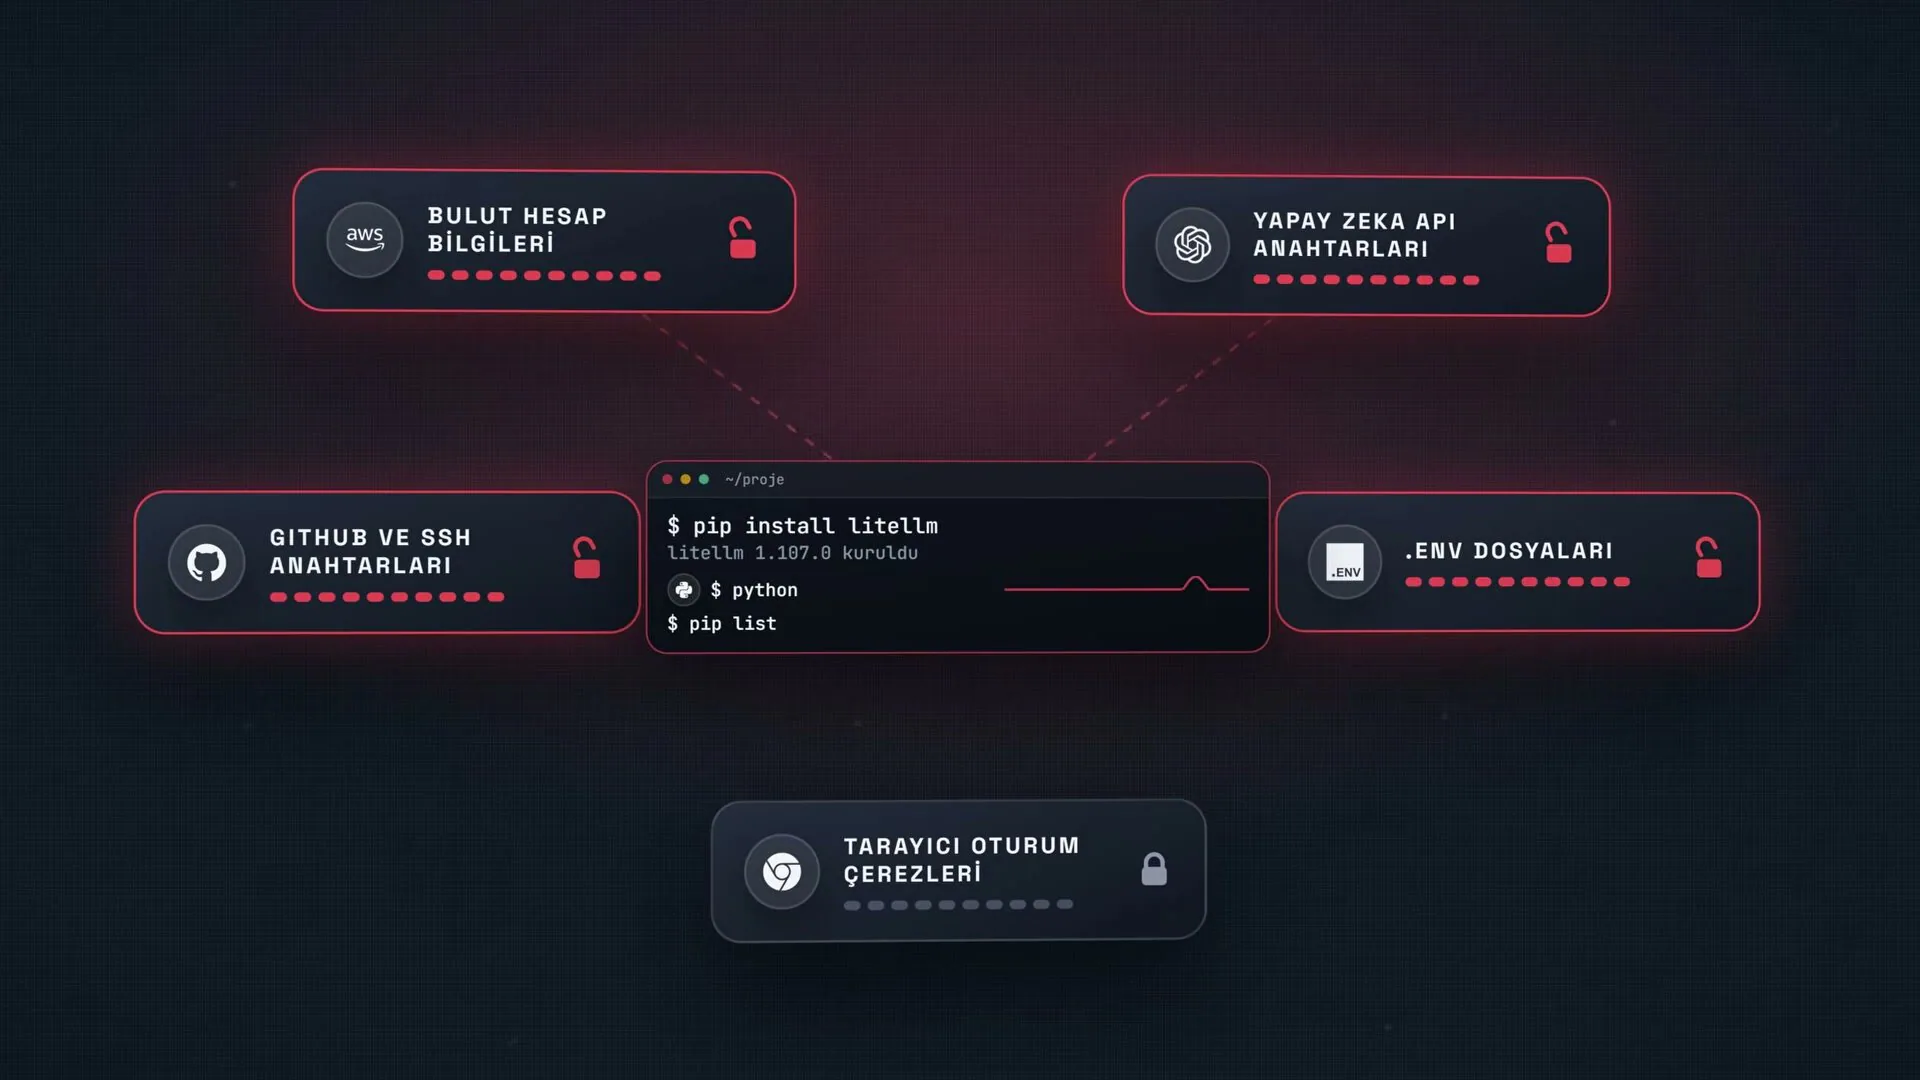
Kimi etkiliyor? O saatlerde 1.107.0'ı kuranları. Bütün anahtar ve şifrelerinizi yenileyin, sistemi temiz bir yedekten kurup 1.106.2'ye dönün.
Buradan ne çıkarıyorum? LiteLLM kullanan bir sunucu bütün yapay zeka anahtarlarını zaten tek yerde tutuyor, saldırgan için cennet gibi bir hedef. Ben de LiteLLM benzeri bir proxy kullanıyorum ama otomatik güncellemesini özellikle 3-4 gün geriden gelecek şekilde ayarladım.
Reklamı Görmek Casus Yazılım İçin Yetiyor
Citizen Lab ve güvenlik firması Confiant, kendini reklam ajansı gibi tanıtan İsrailli Discover-Tech'in reklamlarla casus yazılım taşıdığını ortaya çıkardı. Birlikte çalıştığı Candiru, ABD'nin 2021'de kara listeye aldığı bir casus yazılım firması. Reklamdaki kod IP adresinizi ve reklam kimliğinizi bir hedef listesiyle karşılaştırıyor. Listedeyseniz görünmez, bir piksellik bir pencere cihazınızı Candiru'nun sunucularına bağlıyor ve reklama tıklamanıza bile gerek kalmıyor. Hangi tarayıcı açığının kullanıldığı açıklanmadı.
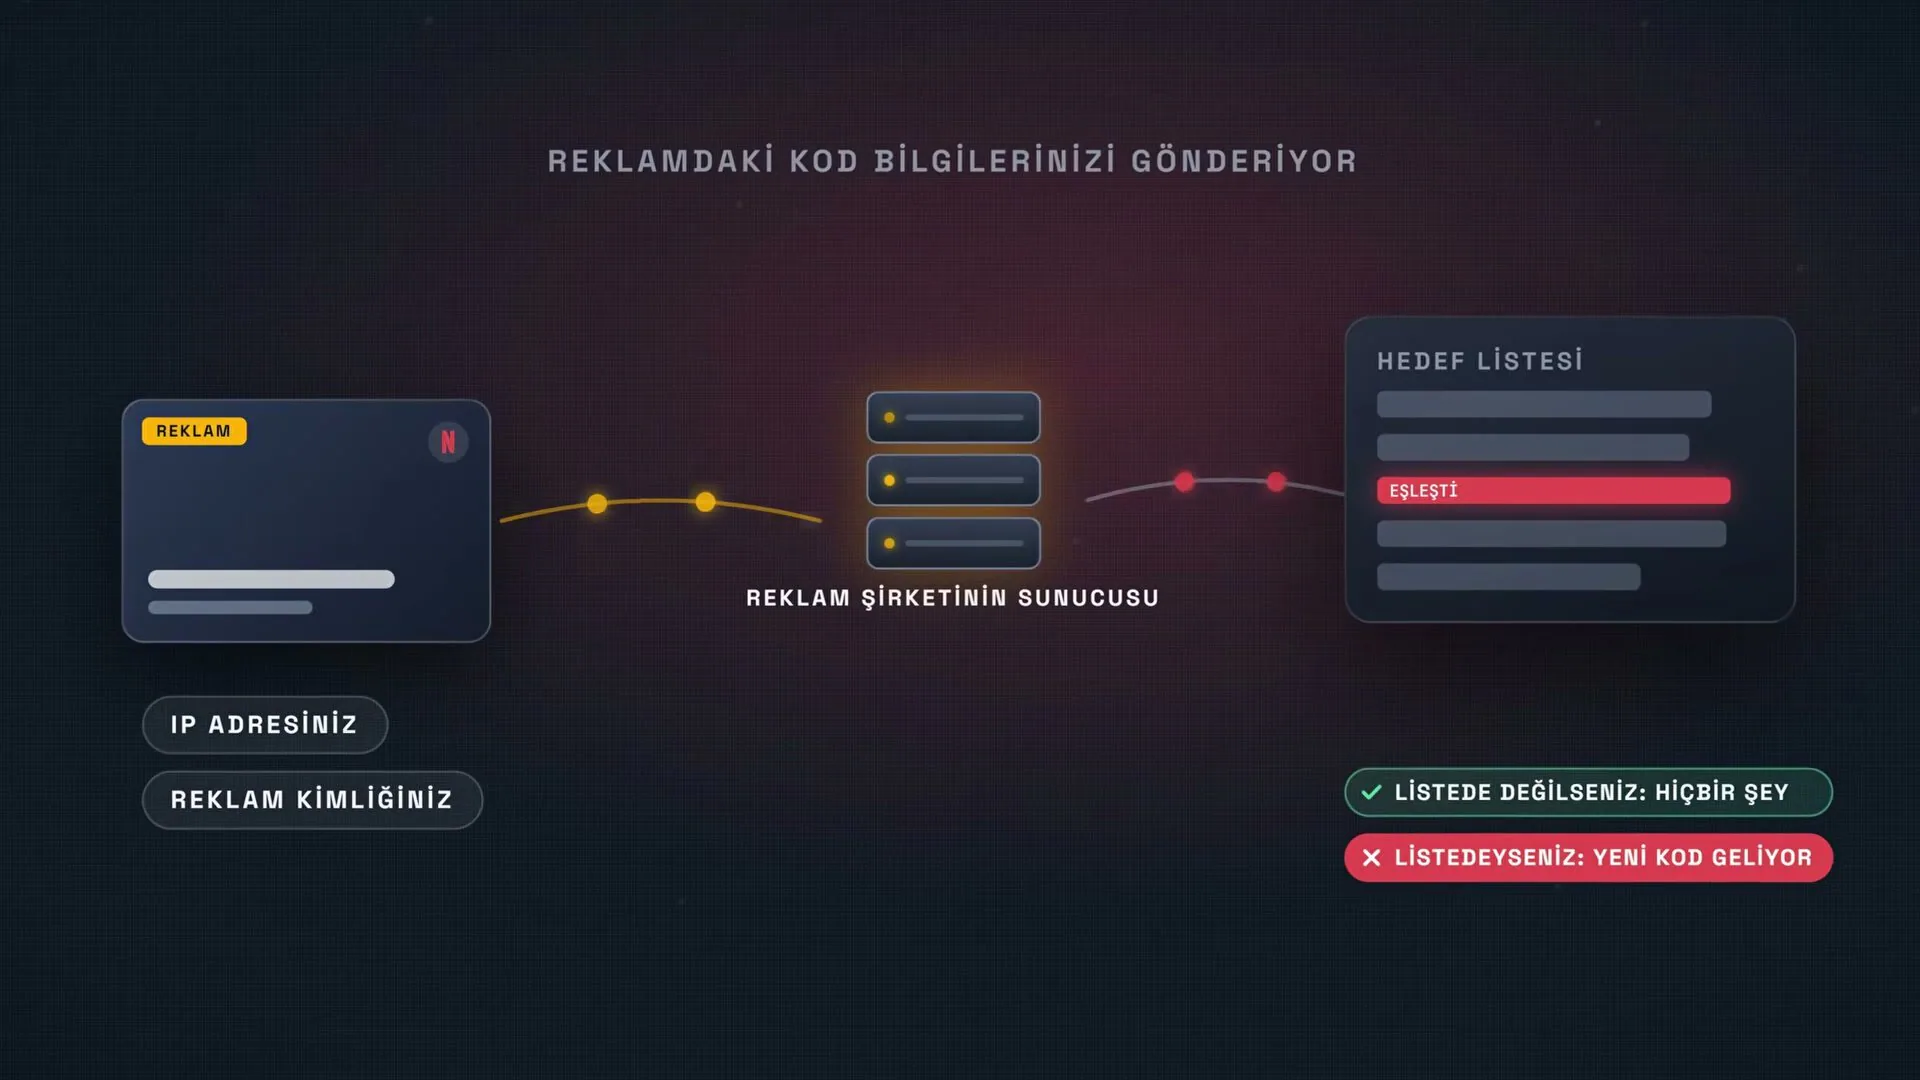
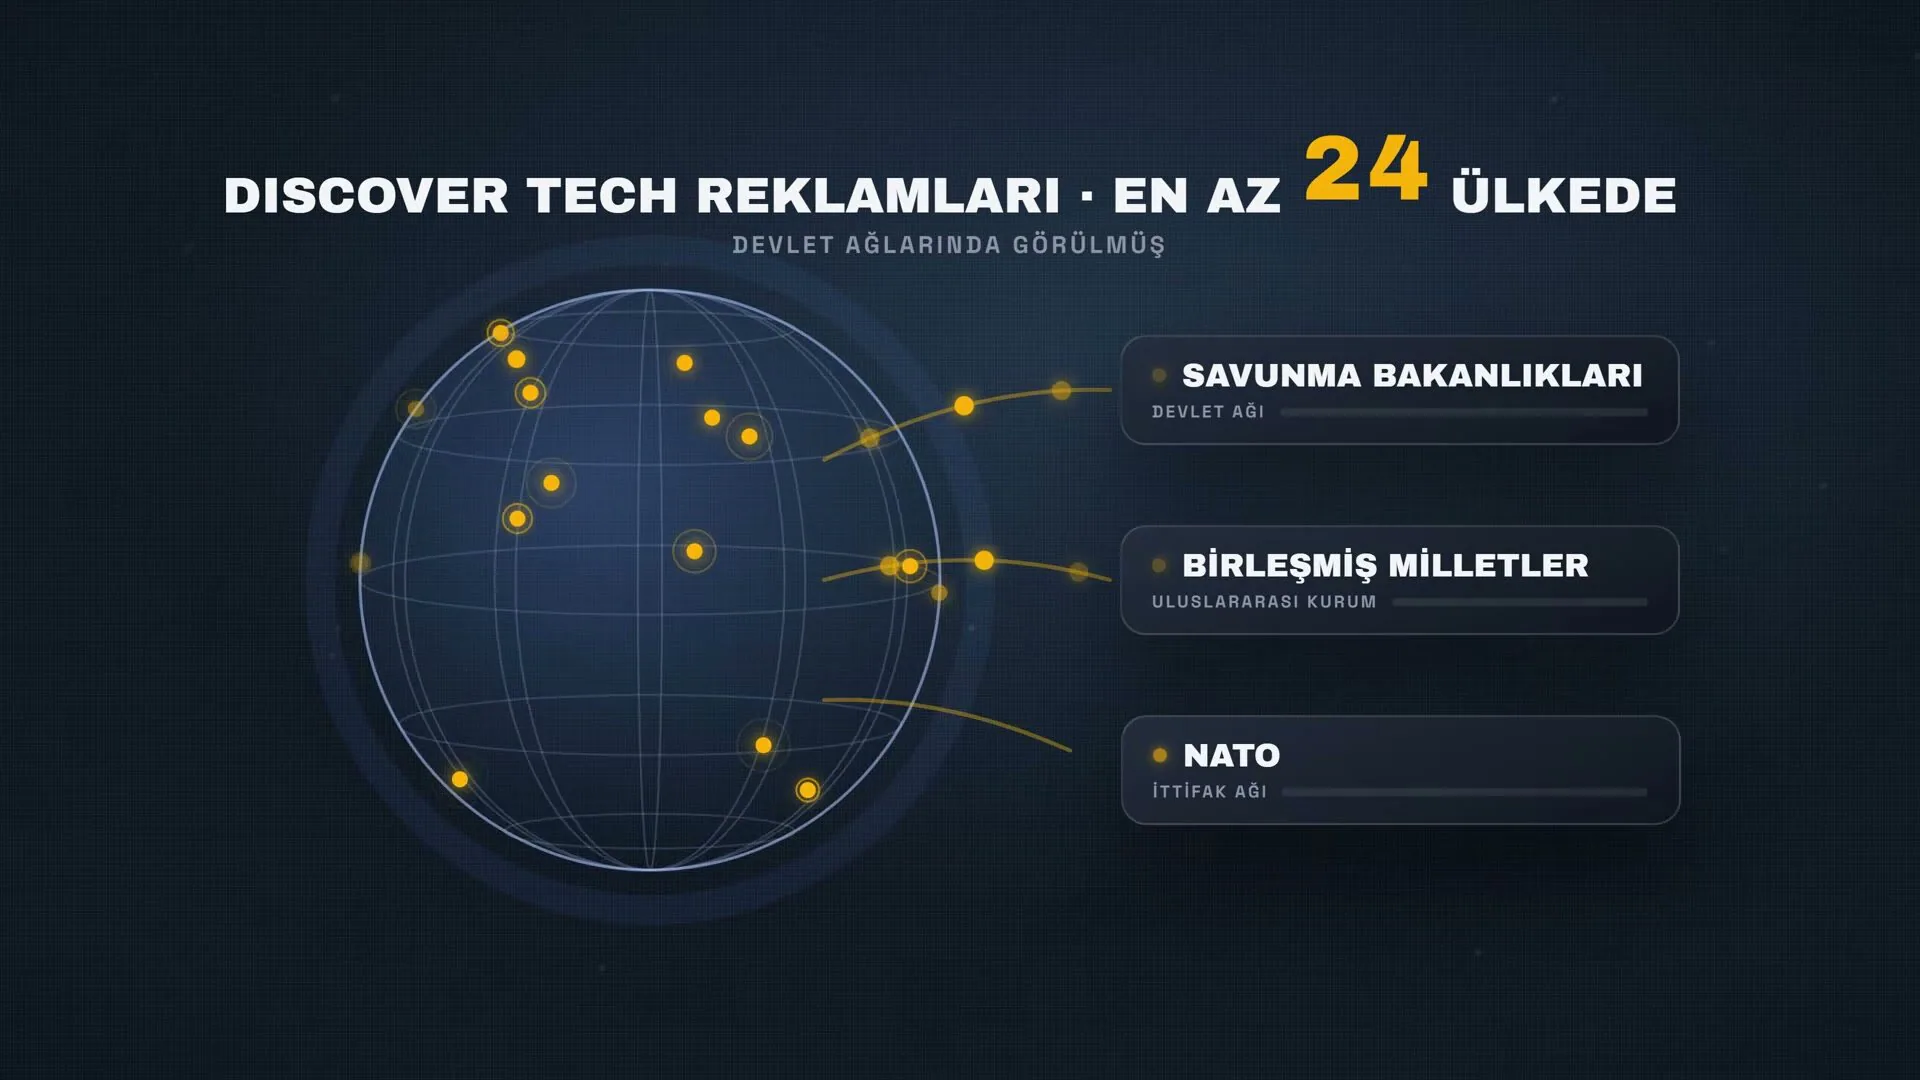
Doğrulanan kurbanlar Al Jazeera'dan. En az 45 cihaz hedef alındı ve bulunan cihazlar Windows bilgisayarlar. Reklamlar 120 binden fazla sitede ve on binlerce uygulamada gösteriliyordu, 24 ülkede devlet ağlarında da görüldü. Oralarda doğrulanan tek şey hedefler hakkında bilgi toplanması.
Google ve Comcast'in reklam platformu Beeswax, Discover-Tech'i rapordan önce çıkarmıştı.
Kimi etkiliyor? Gazetecileri ve hassas işlerde çalışanları. Pahalı ve hedefli bir saldırı olduğu için sıradan bir kullanıcının hedef olma ihtimali düşük.
Buradan ne çıkarıyorum? Bence haftanın en korkunç haberi bu. Hep reklam engelleyici bir güvenlik aracıdır diyordum, bir kez daha kanıtlandı. Telefonda Firefox'a reklam engelleyici eklentisi kurabilir, reklam kimliğinizi kapatabilir ya da sık sık sıfırlayabilirsiniz. iPhone'da Kilitlenme Modu'nu, Android'de Gelişmiş Koruma'yı da açabilirsiniz. Reklam engelleyiciler için kapsamlı bir rehber çekmiştim, izlemediyseniz bakın.
🤖 Yapay Zeka
Claude Duet Siz Yazmadan Çalışıyor
Anthropic 21 Ekim'de Claude Duet'i duyurdu. Duet bulutta kendine ait bir bilgisayarda ve tarayıcıda çalışıyor. Size sabah bir özet gönderiyor, bağladığınız Gmail, Slack, Stripe, Notion gibi uygulamaları takip ediyor ve sadece gerektiğinde yazıyor. Mesaj göndermek ya da ödeme yapmak gibi işlerden önce onay istiyor, arkasında Opus 5.5 var. Şimdilik bekleme listeli bir araştırma önizlemesi.
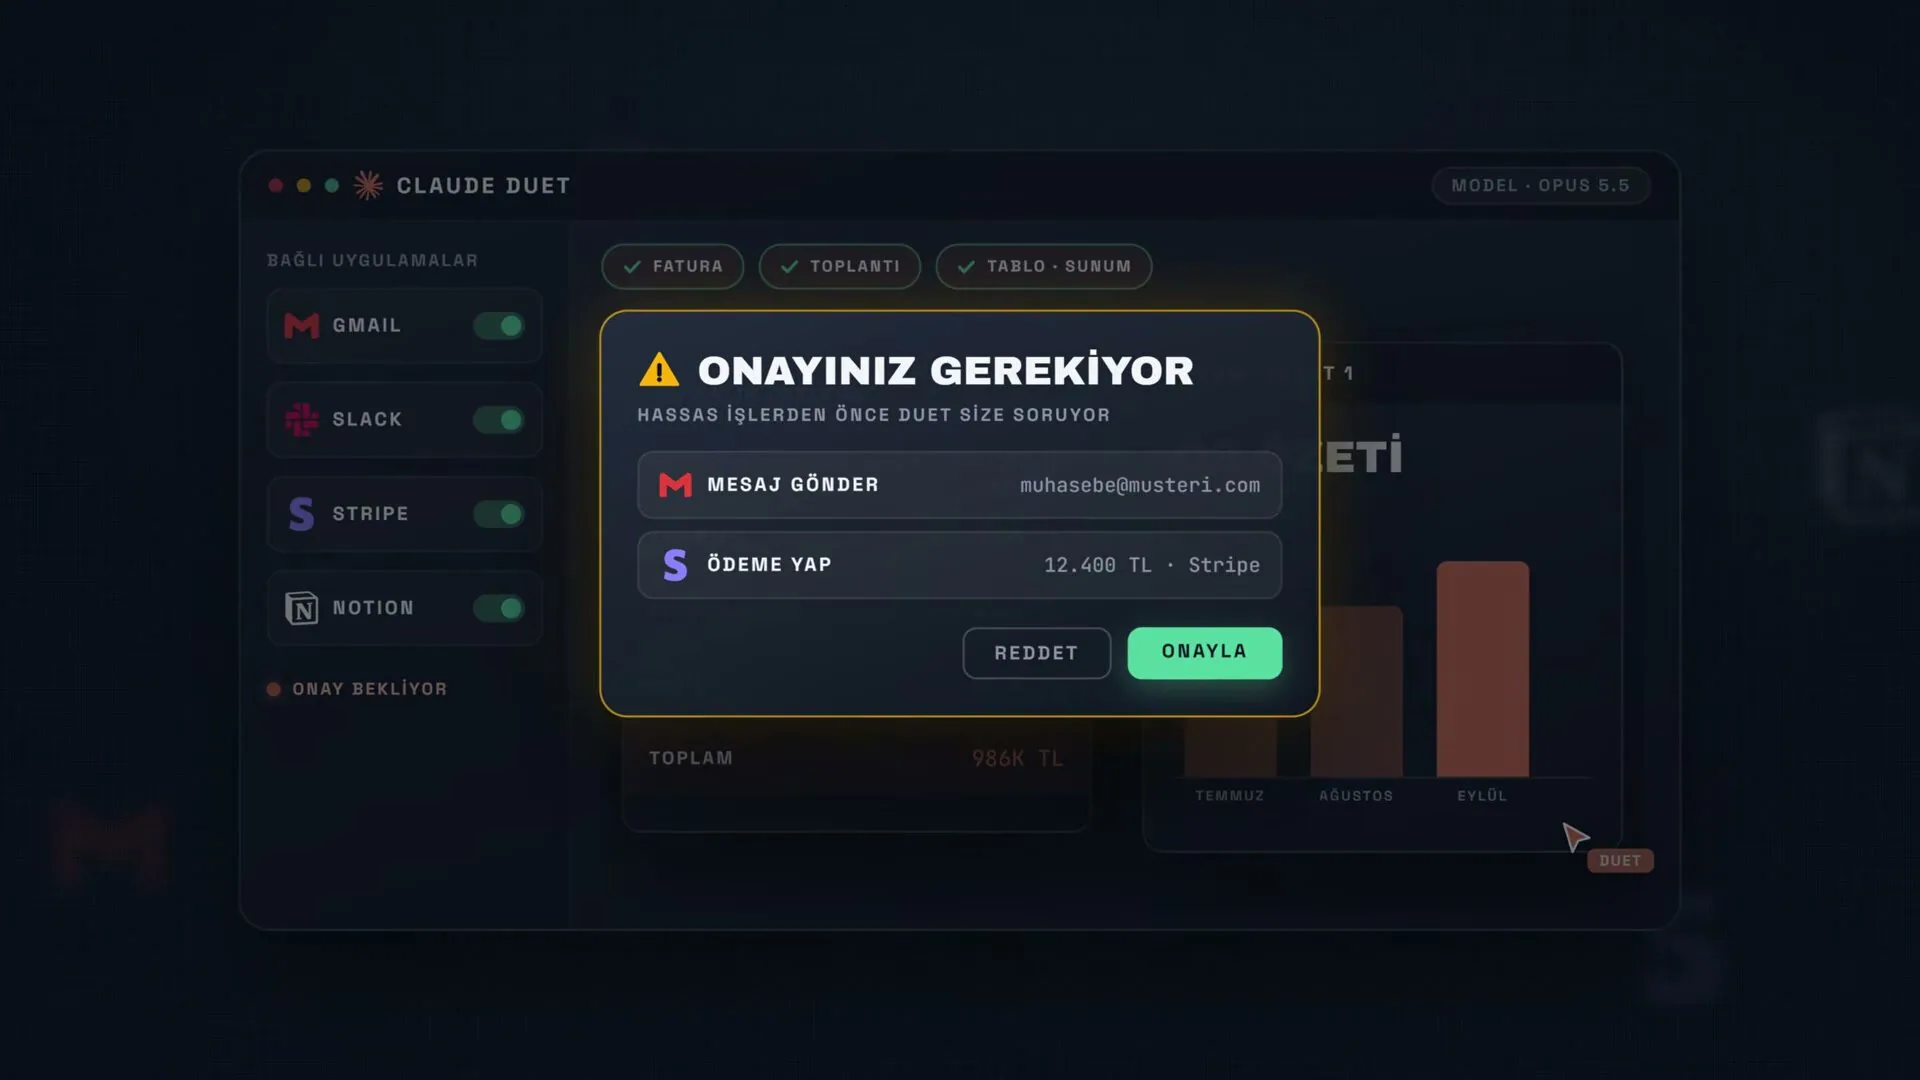
Kimi etkiliyor? Şimdilik sadece ABD'deki Pro ve Max abonelerini. Ayrı bir ücreti yok ama aboneliğinizin kullanım limitinden düşüyor.
Buradan ne çıkarıyorum? Duet, Anthropic'in Muse'a ve Dots'a cevabı. Bulutta sizin için çalışan bir ajan güzel ama hesap bilgileriniz sizin yönetmediğiniz bir sunucuda duruyor, bunu iyi tartın. Benzer bir uygulamayı kendi sunucunuza ya da evde boşta duran bir bilgisayara da kurabilirsiniz. Altyapıyı kendiniz kurarsınız ama giriş bilgileriniz sizde kalır.
Mistral Timestral ile Geleceği Tahmin Ediyor
Mistral Timestral adında zaman serisi tahmin modelleri yayınladı. Bunlarla sohbet edilmiyor. Elektrik tüketimi, satış rakamları ya da sunucu yükü gibi zamana bağlı sayılardan geleceği tahmin ediyorlar. Önceden eğitildikleri için hiç görmedikleri veride de tahmin yapabiliyorlar ve tek bir rakam yerine bir aralık veriyorlar. Modeller 5 milyon ile 209 milyon parametre arasında ve ekran kartı istemiyor. Ağırlıklar indirilebiliyor ama Mistral lisansa kendi şartlarını eklemiş.
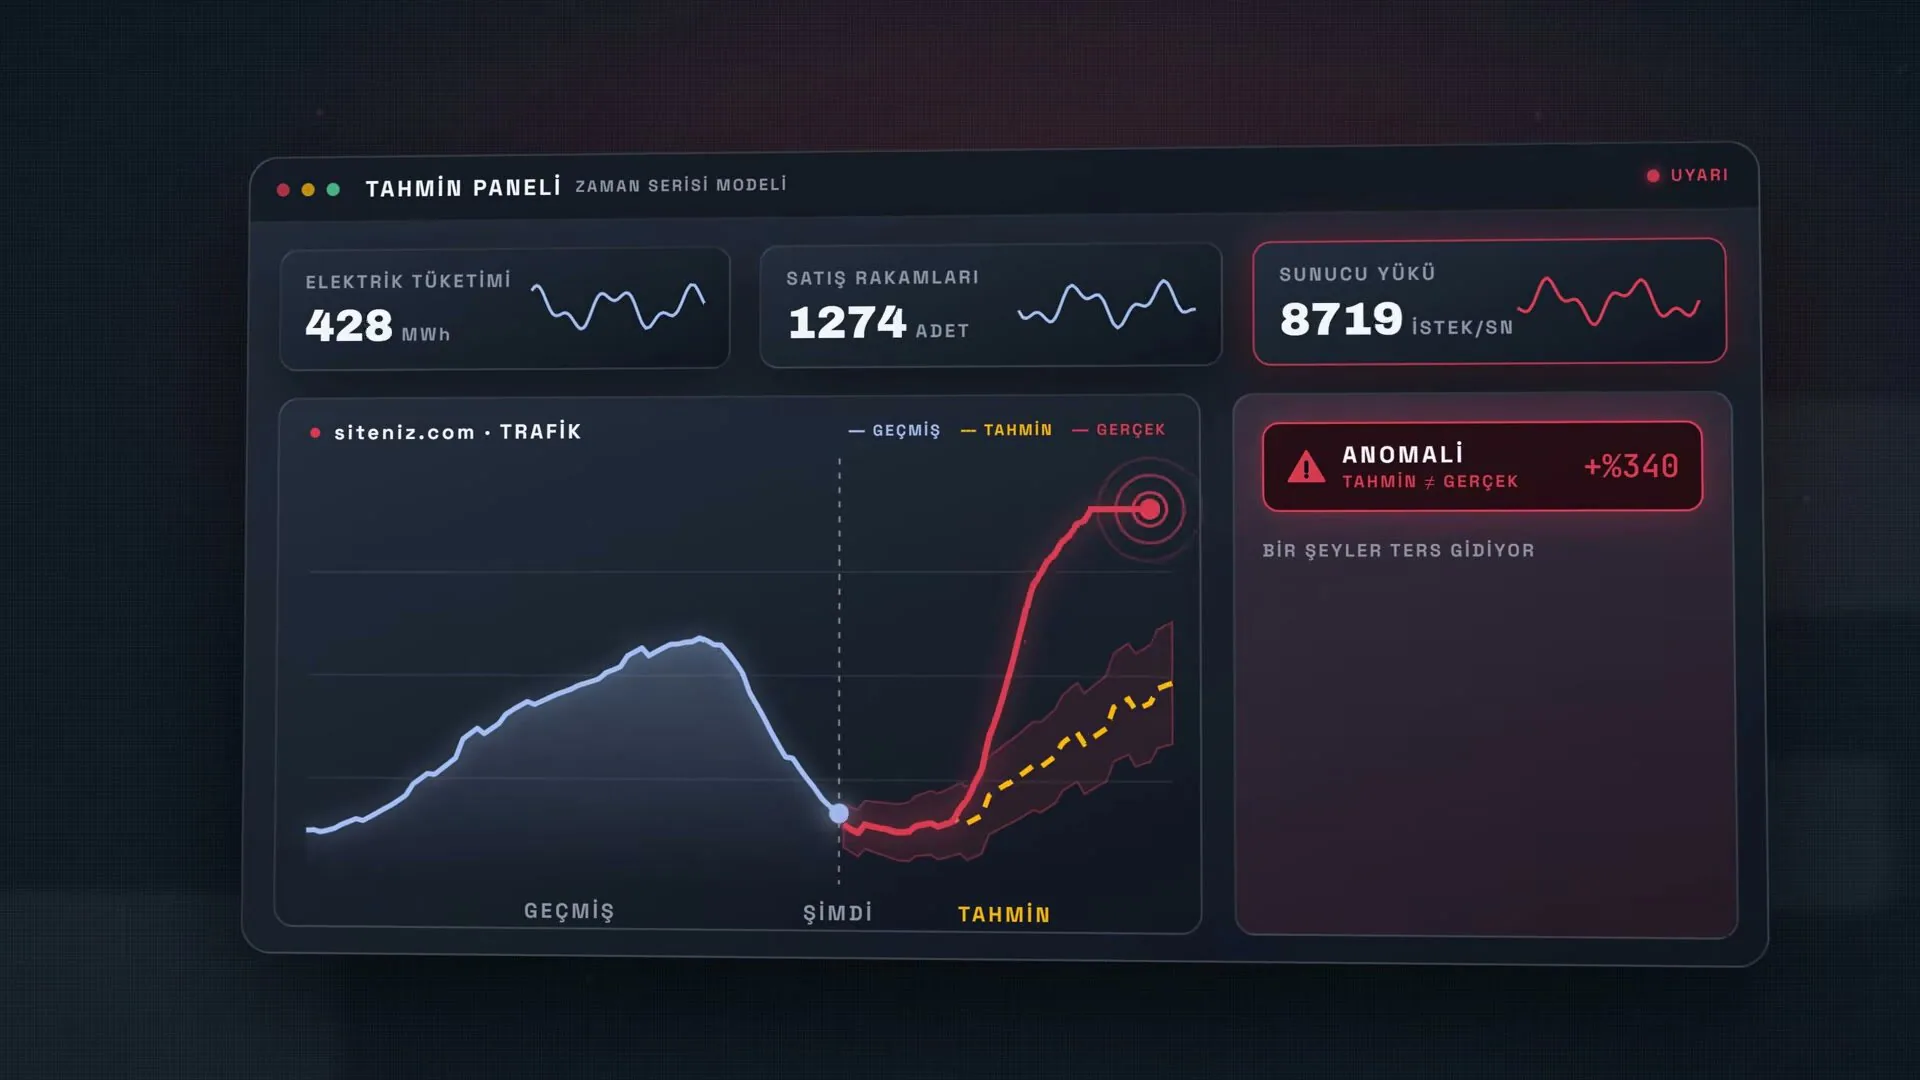
Kimi etkiliyor? Trafik, stok ya da tüketim tahmini yapan şirketleri. Tahminle gerçek arasında büyük bir fark çıkması, bir saldırıyı ya da çöken bir servisi yakalamaya da yarıyor.
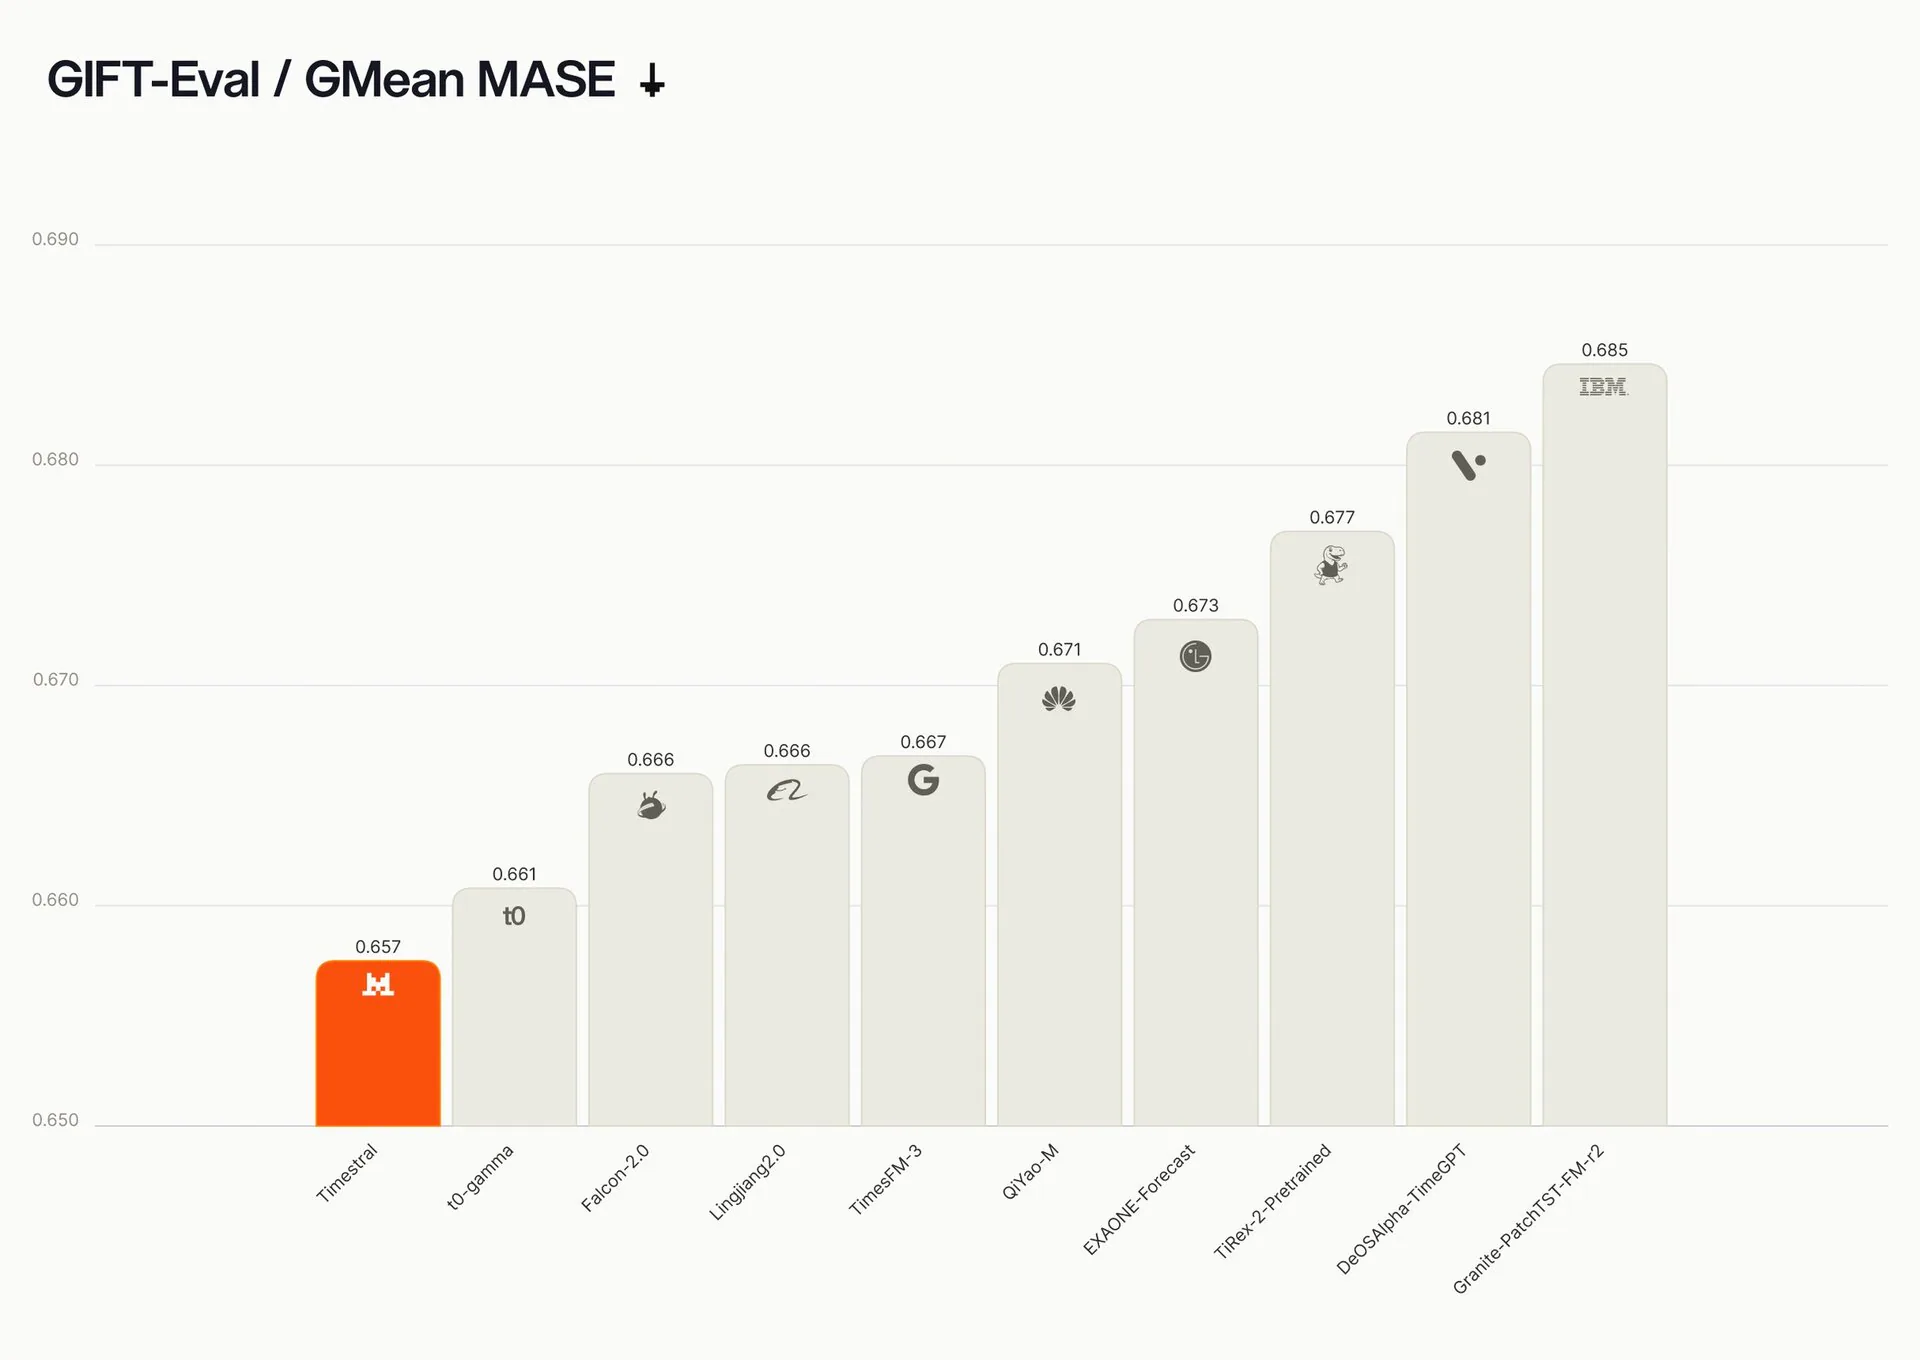
Buradan ne çıkarıyorum? Fikir yeni değil, Amazon'un ve Google'ın da böyle modelleri var. Mistral en büyük modelin üç testte birinci olduğunu söylüyor ama bunu bağımsız doğrulayan yok, teknik rapor da yayınlanmadı. Geçmişte hiç olmamış bir şeyi, mesela bir videonuzun birden patlamasını da tahmin edemez.
Almanya'da Google Yapay Zeka Cevaplarından Sorumlu Tutuldu
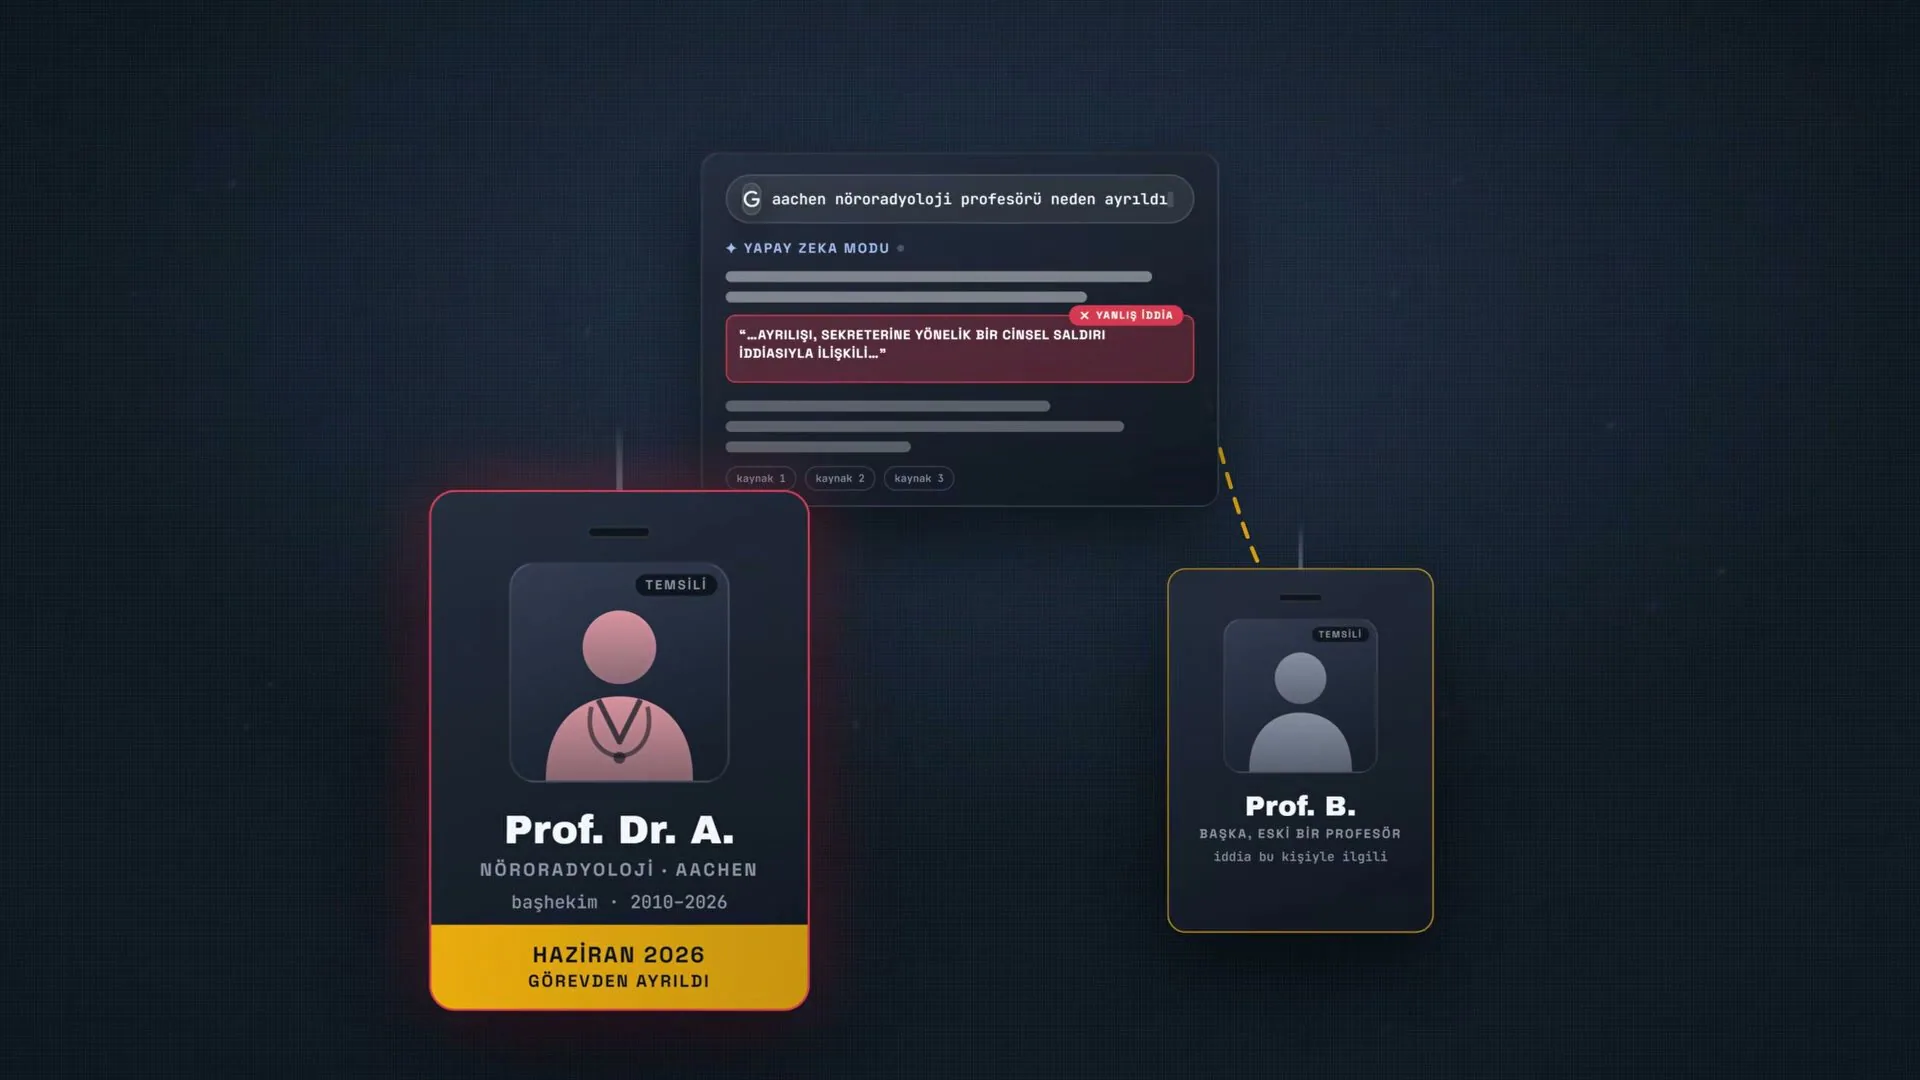
The Decoder'ın aktarımına göre Google'ın yapay zeka modu, Aachen'de Haziran'da görevinden ayrılan bir nöroradyoloji profesörünün ayrılışını sekreterine yönelik bir cinsel saldırı iddiasıyla ilişkilendirdi. Olay aslında başka bir eski profesörle ilgiliydi ve Google düzeltme isteğini reddetti.
Mahkeme 24 Eylül'de ihtiyati tedbir kararı verdi. Google bu üç metni bir daha gösterirse her ihlal için 250 bin euroya kadar ceza ödeyecek.
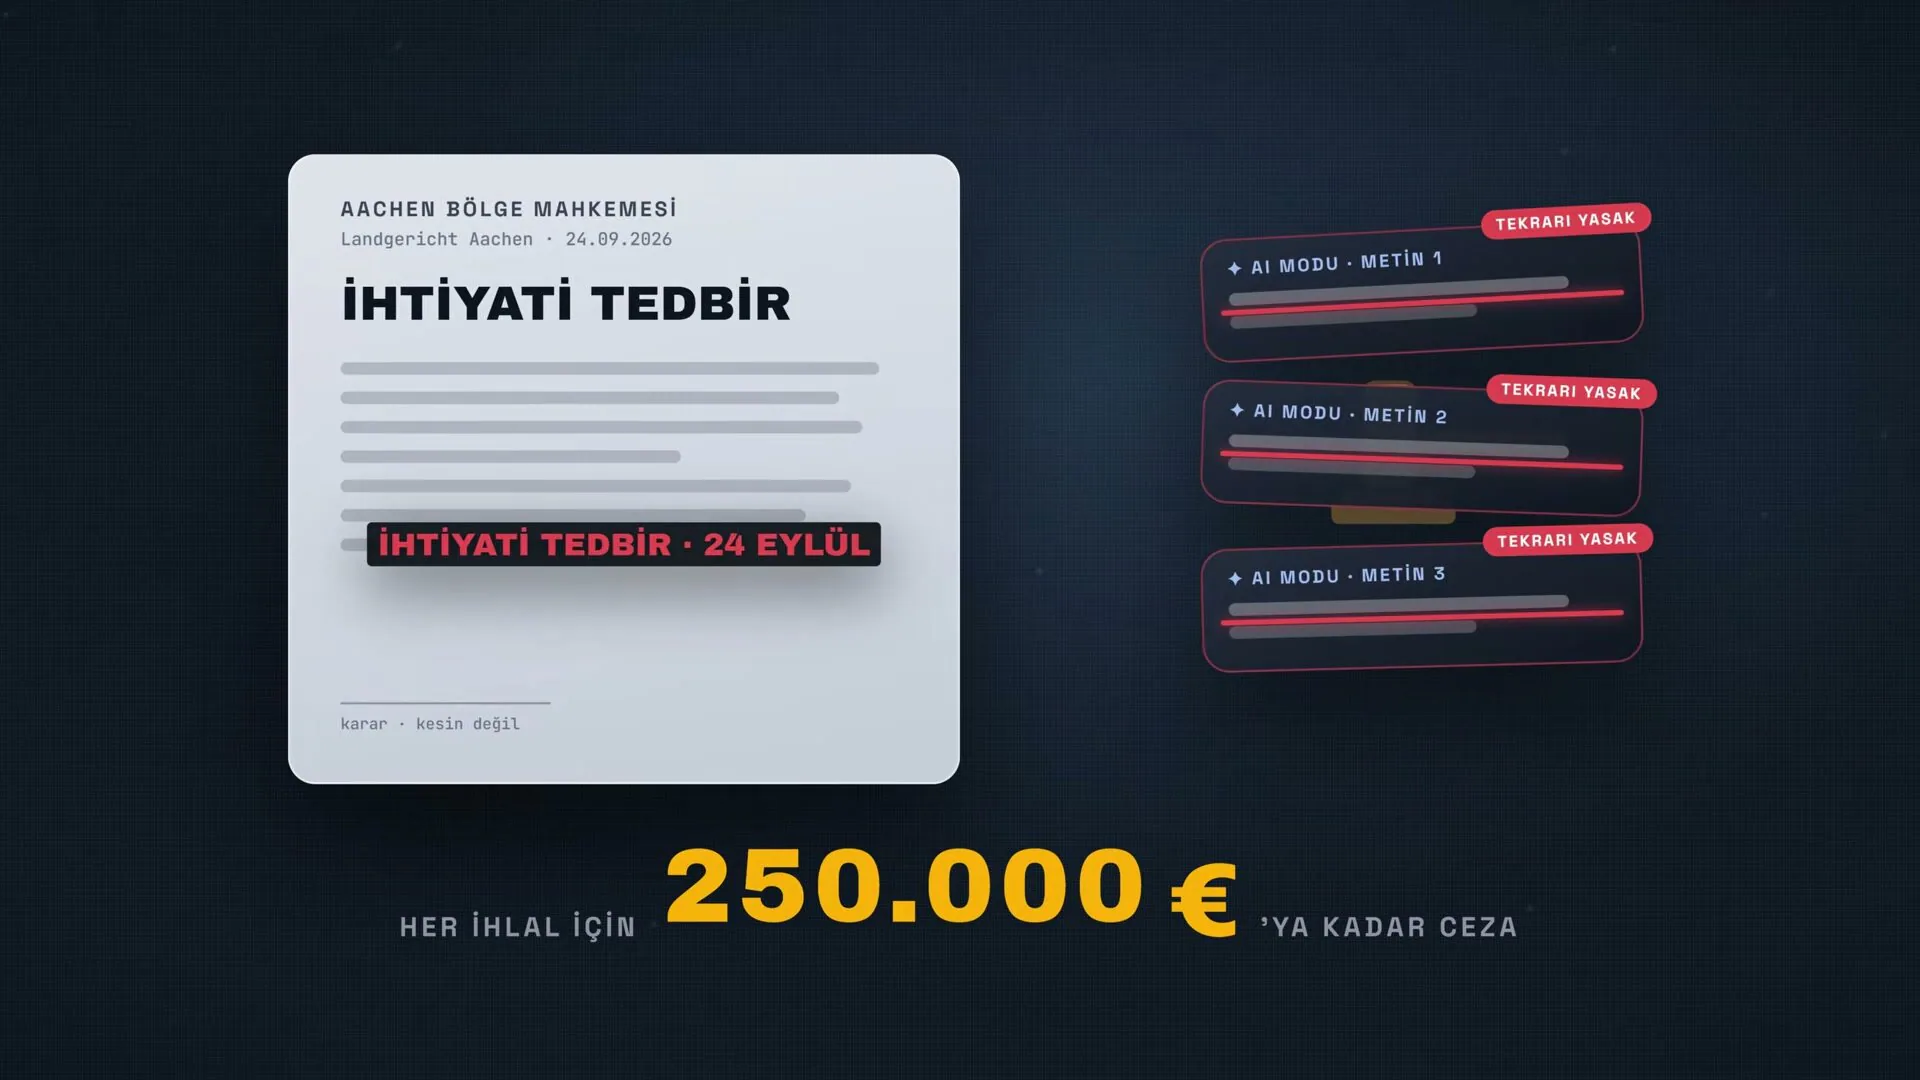
Mahkemeye göre cevabı Google'ın yapay zekası ürettiği için cevabın sahibi de Google. Münih'te bir mahkeme de Mayıs'ta benzer bir davada aynı yönde karar vermişti, o dava uzlaşmayla bitti. Aachen kararı kesin değil, Google itiraz edebilir.
Kimi etkiliyor? Adı yapay zeka cevaplarında yanlış bir bilgiyle geçen herkesi.
Buradan ne çıkarıyorum? Yapay zeka kullanıyorsan yanlış bilgi bildirildiğinde ciddiye almalısın. Adını aratan bir öğrencisi, profesörün cinsel istismar yüzünden ayrıldığını görecek. Birinin itibarını öldürüp sonra "yapay zeka hata yapabilir" diye sorumluluk kabul etmemek olacak iş değil, bu birinin hayatını karartabilir.
🥸 Mahremiyet
Quad9 Fransa'dan Çekiliyor
Quad9 İsviçre'de kâr amacı gütmeyen ücretsiz bir DNS hizmeti ve zararlı siteleri de engelliyor. Fransız bir mahkeme 21 Ekim'de beIN'in lehine karar verdi ve Quad9'dan Fransa'daki kullanıcılar için bazı korsan yayın sitelerini engellemesini istedi. Quad9 engellemek yerine 24 Kasım'da Fransa'daki kullanıcılara hizmeti tamamen kesecek ve karara itiraz ediyor.
Peki neden sadece Fransa için engellemiyorlar? Quad9'un elinde hangi kullanıcının hangi ülkede olduğunu gösteren bir liste yok. Almanya'daki Sony Music davasında engeli sadece Almanya'dan gelen bağlantılara uygulamışlar. Sony VPN'le engeli aşıp mahkemeye götürmüş ve Quad9 ceza almıştı.
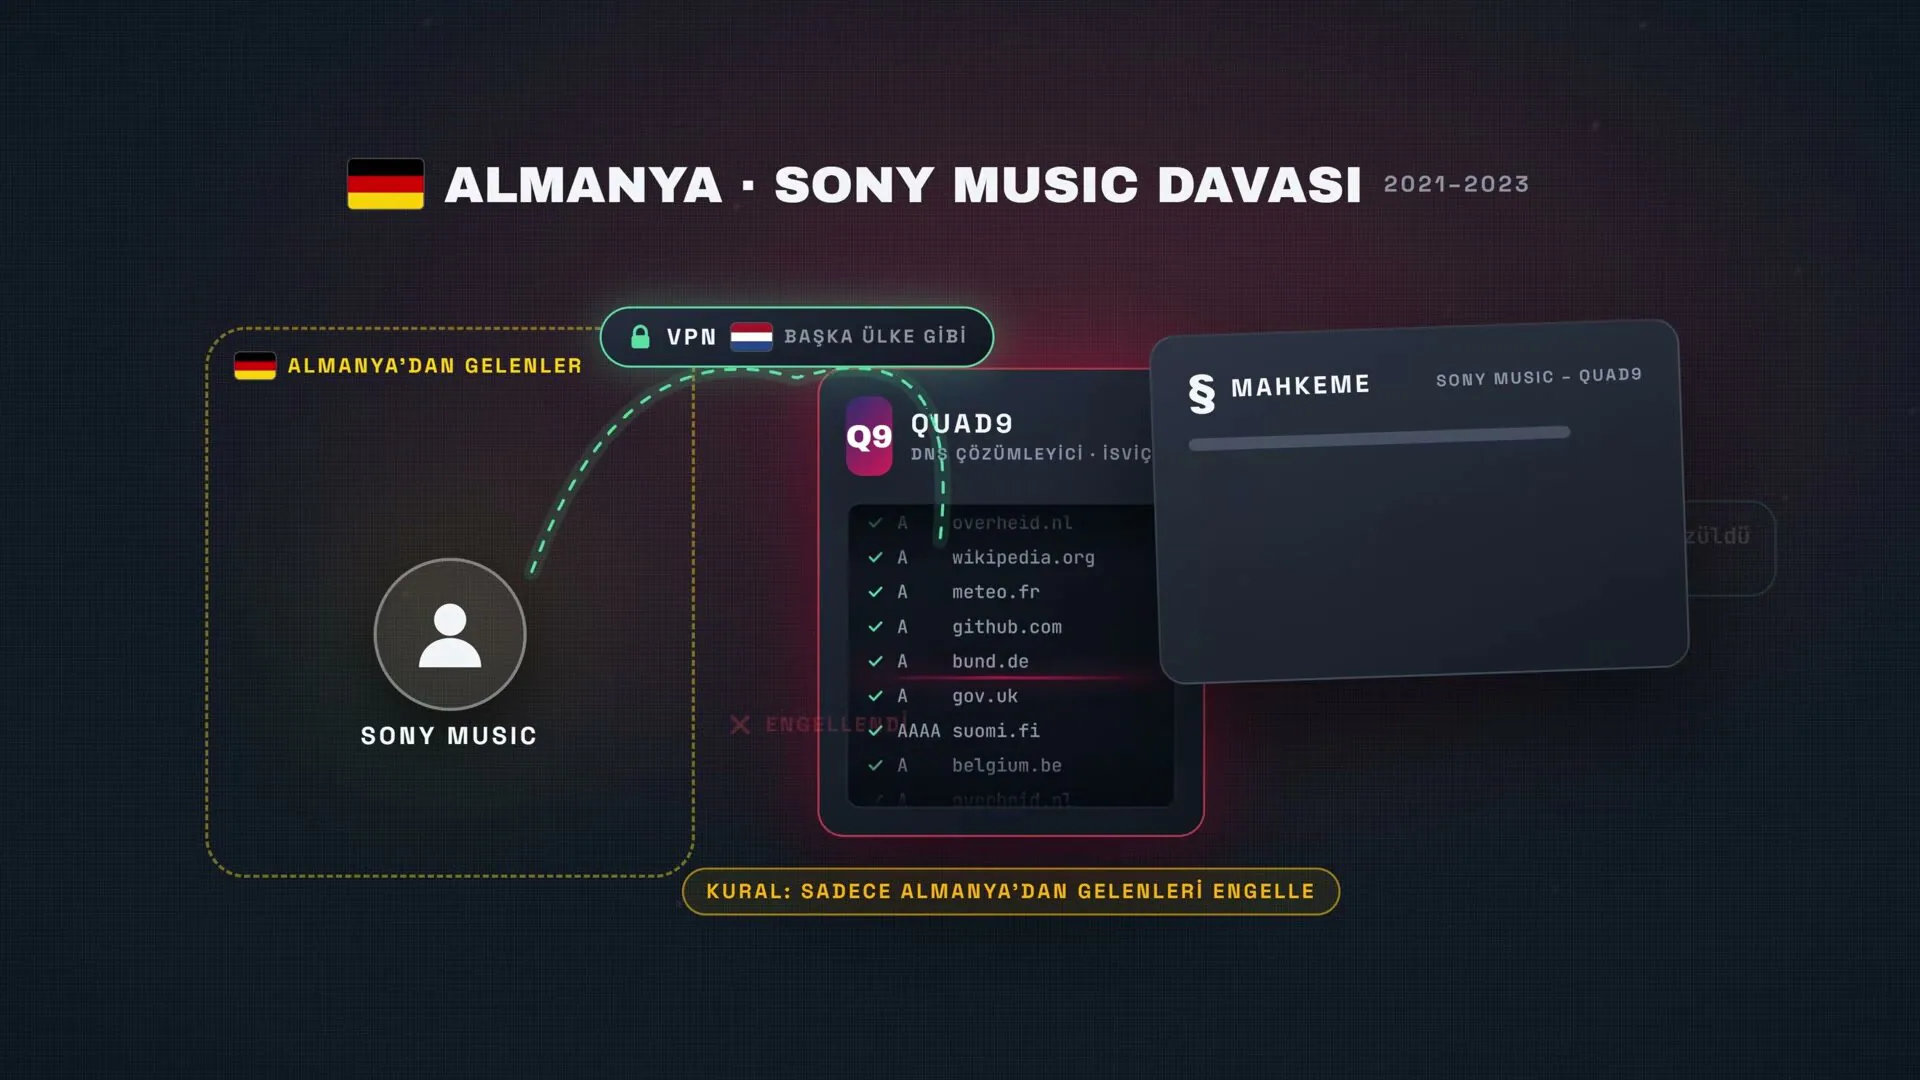
Engeli bütün dünyaya uygulamak ise her ülkenin kendi yasağını herkese dayatması demek.
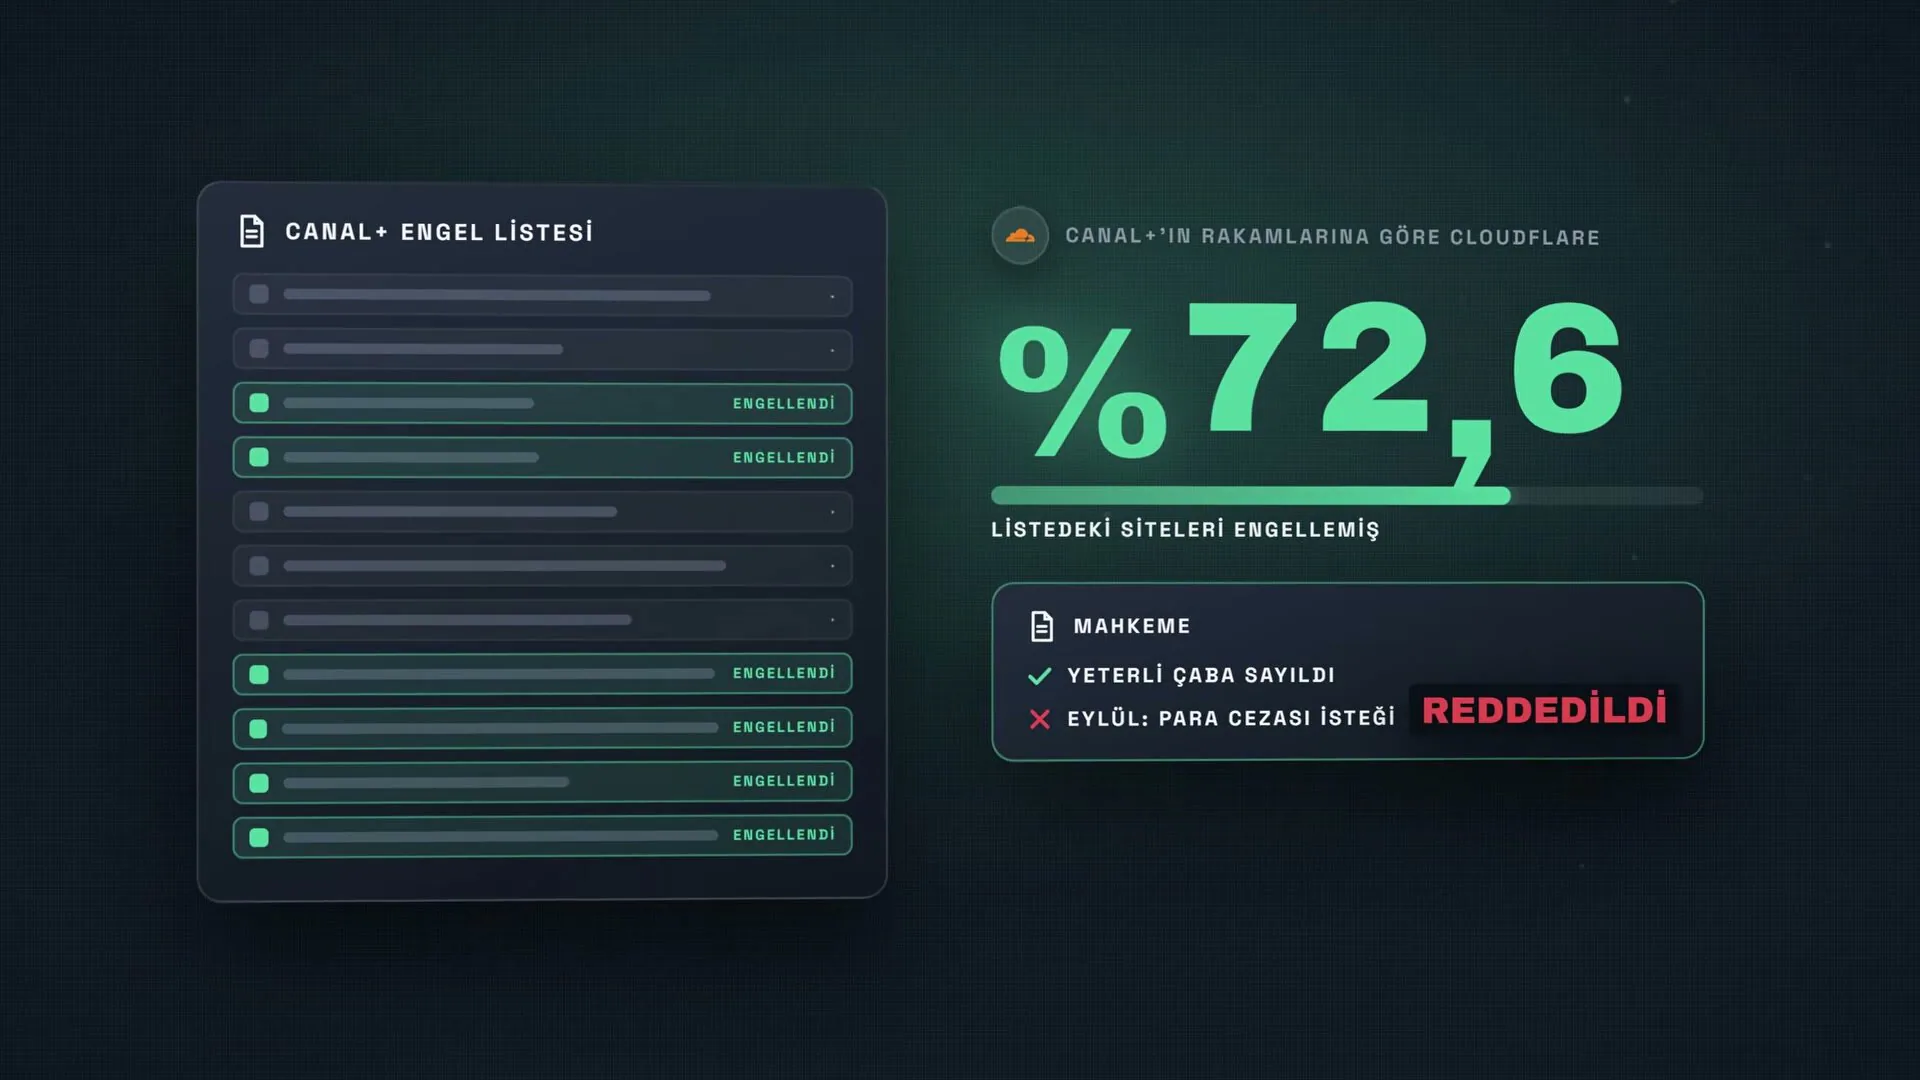
Canal+ 2024'te benzer bir engeli Cloudflare ve Cisco'dan da istemişti. Cisco da OpenDNS'i Fransa'da kapattı. Cloudflare 1.1.1.1'de hiçbir siteyi engellemediğini söylüyor, kendi sunucularından yayın yapan korsan siteleri Fransa'dan gelenlere kapatıyor. Canal+'ın kendi rakamına göre Cloudflare listedeki sitelerin %72,6'sını engelledi, mahkeme bunu yeterli çaba sayıp Eylül'de ceza isteğini reddetti. Quad9'un ise siteleri barındırdığı böyle bir ağı yok.
Kimi etkiliyor? Fransa'da Quad9'u zararlı sitelerden korunmak için kullanan kişileri ve kurumları. 24 Kasım'dan sonra başka bir DNS'e geçmeleri gerekecek.
Buradan ne çıkarıyorum? VPN'in arkasındaki kişiyi bulmak için Quad9 ne yapabilir ki? Hiçbir şey, çok saçma bir durum. Çekilmenin korsan yayına pratikte bir etkisi de yok, korsan izlemek isteyen başka bir DNS kullanıyor. Ben de Quad9 kullanıyorum, duruşlarını seviyorum ve Türkiye'de de hızlı. Denemediyseniz tavsiye ederim.
🐧 Özgür ve Açık Kaynak Yazılım
Mac.apk Android Uygulamalarını Mac'te Çalıştırıyor
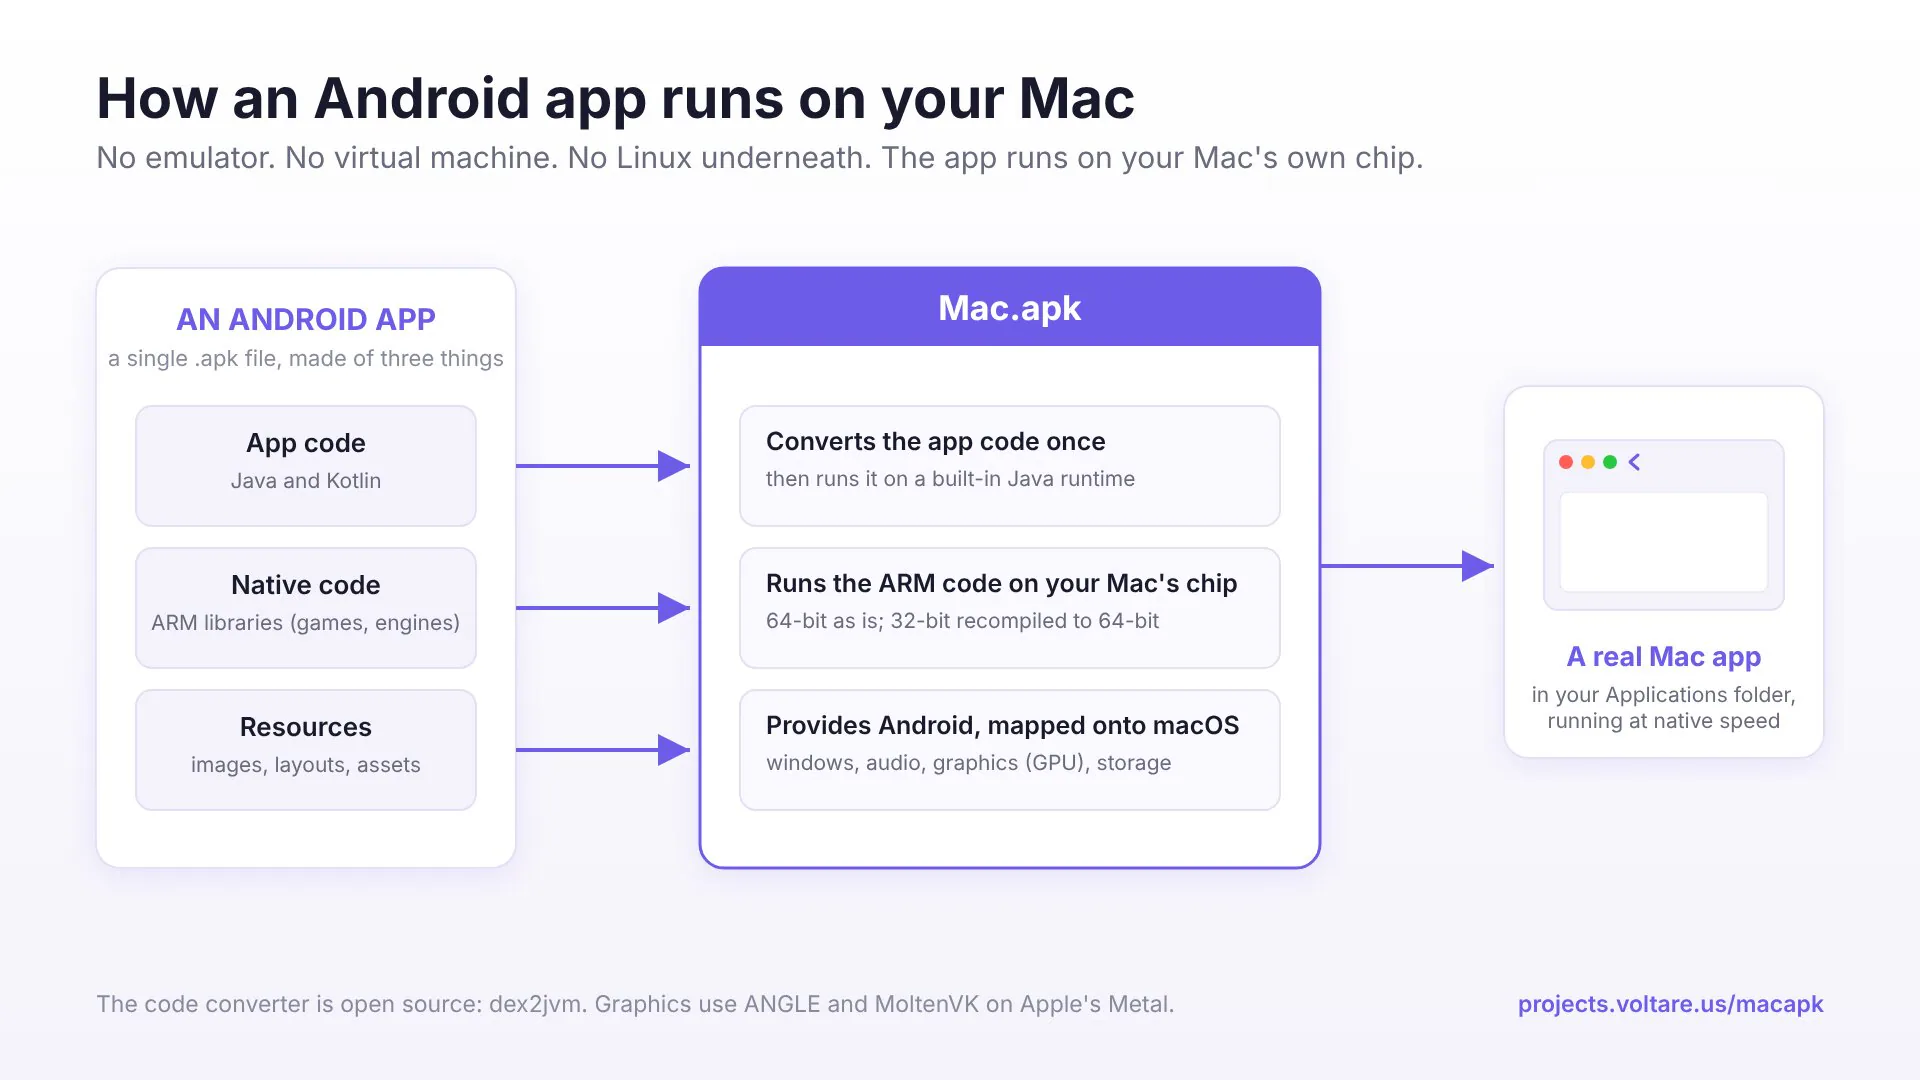
GitHub'daki Mac.apk, Android uygulamalarını Apple Silicon işlemcili Mac'lerde emülatör ya da sanal makine olmadan çalıştırıyor. Geliştirici, Android'de uygulamaların üzerinde çalıştığı katmanı macOS için yeniden yazmış. Her uygulama kendi penceresinde açılıyor ve Dock'ta kendi simgesi oluyor. Geliştiriciye göre test edilen 71 uygulamanın 58'i tamamen, 10'u kısmen çalışıyor, 3'ü hiç açılmıyor. Proje alfa aşamasında ve AGPL lisanslı.
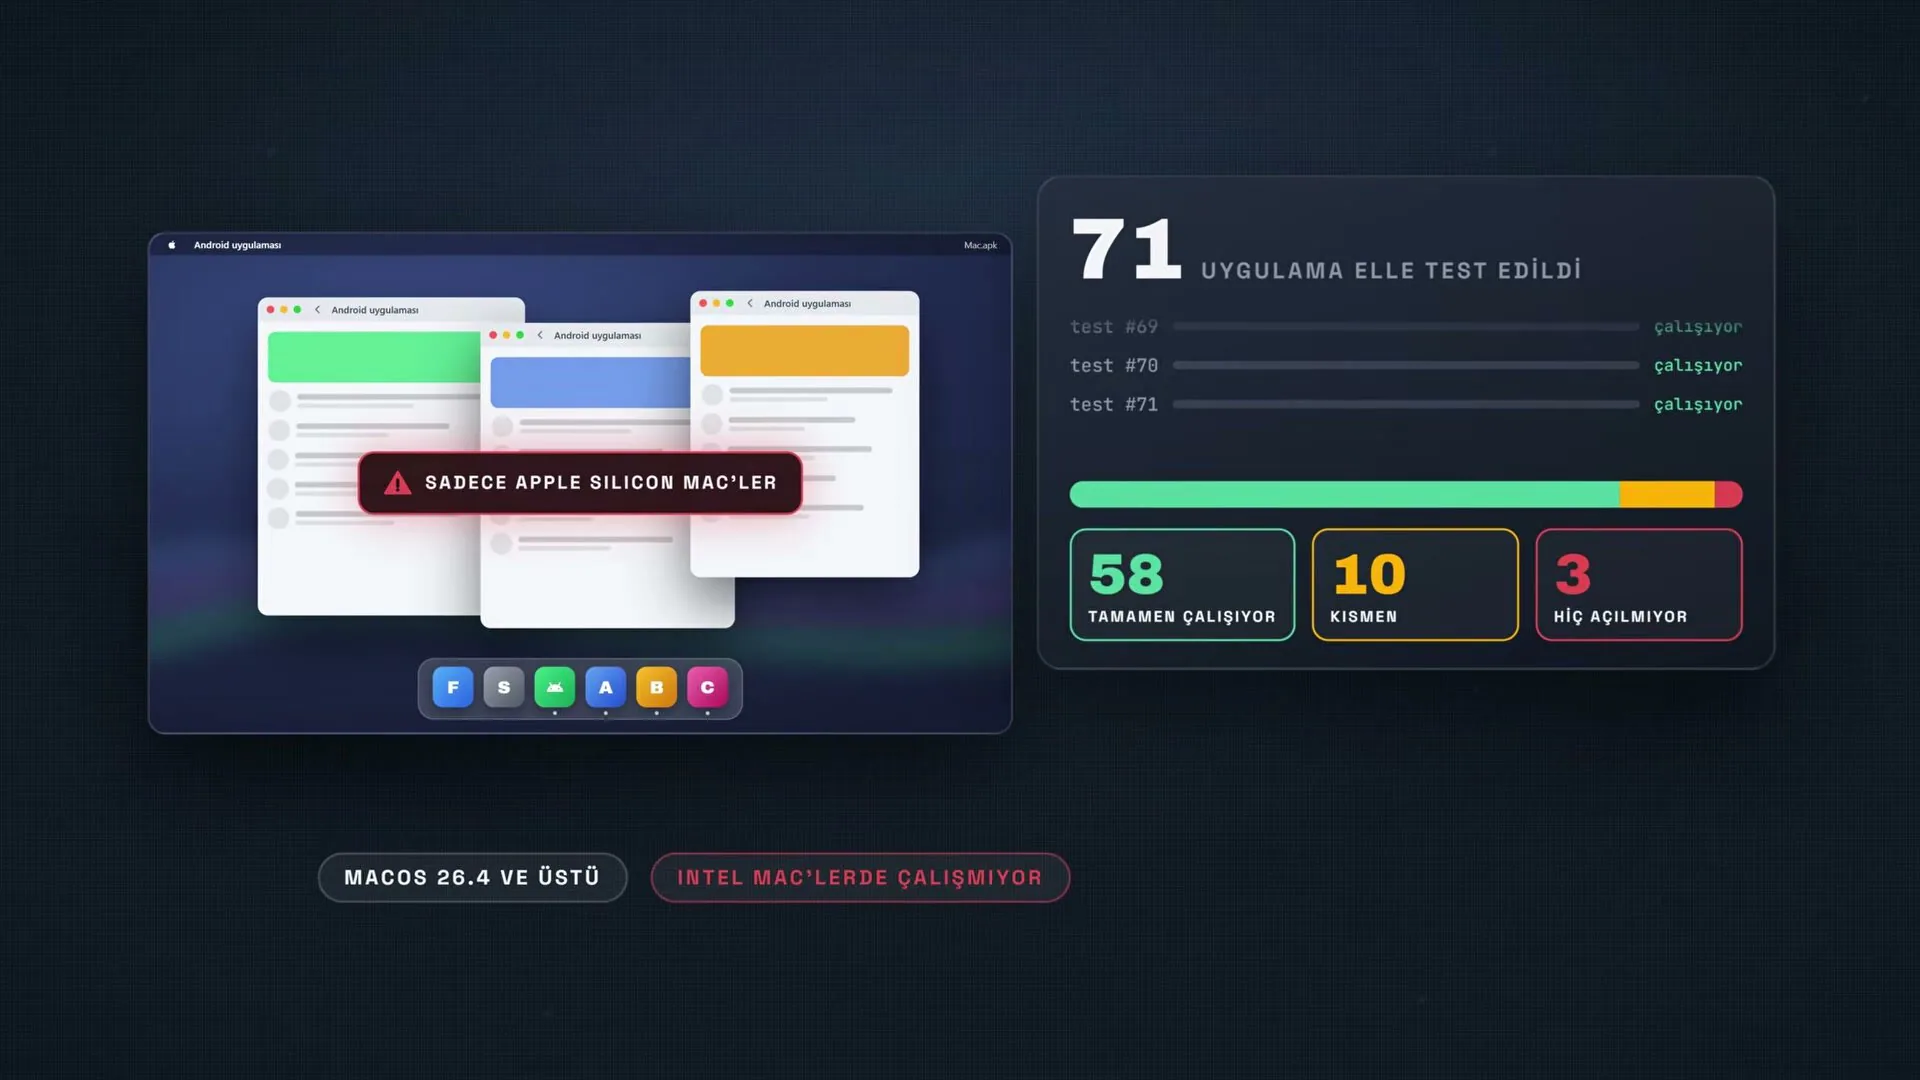
Kimi etkiliyor? macOS 26.4 ve üstünü kullanan Apple Silicon Mac sahiplerini. Intel işlemcili Mac'lerde çalışmıyor.
Buradan ne çıkarıyorum? Linux'ta bunun benzeri olan Waydroid uzun süredir var, olgun ve çok iyi çalışıyor. Linux'ta Android çalıştırmak istiyorsanız mutlaka tavsiye ederim. Mac tarafında da APK'ların çalışmaya başlaması güzel.
🎮 Oyun
Yapay Zeka Yüzünden decomp.dev Kapandı, Demolar Geri Çekiliyor
Tersine mühendislik yapılan oyun projelerini takip eden decomp.dev kapandı. 404 Media'ya konuşan yöneticisine göre orta büyüklükte bir oyunu çözmek gönüllülerle bile yıllar sürüyor, yapay zeka ise doğru yönlendirme ve insan kontrolüyle bu süreyi çok kısaltıyor. Hangi projeyi insanların, hangisini yapay zekanın yaptığı takip edilemez olunca topluluk bozulmuş.
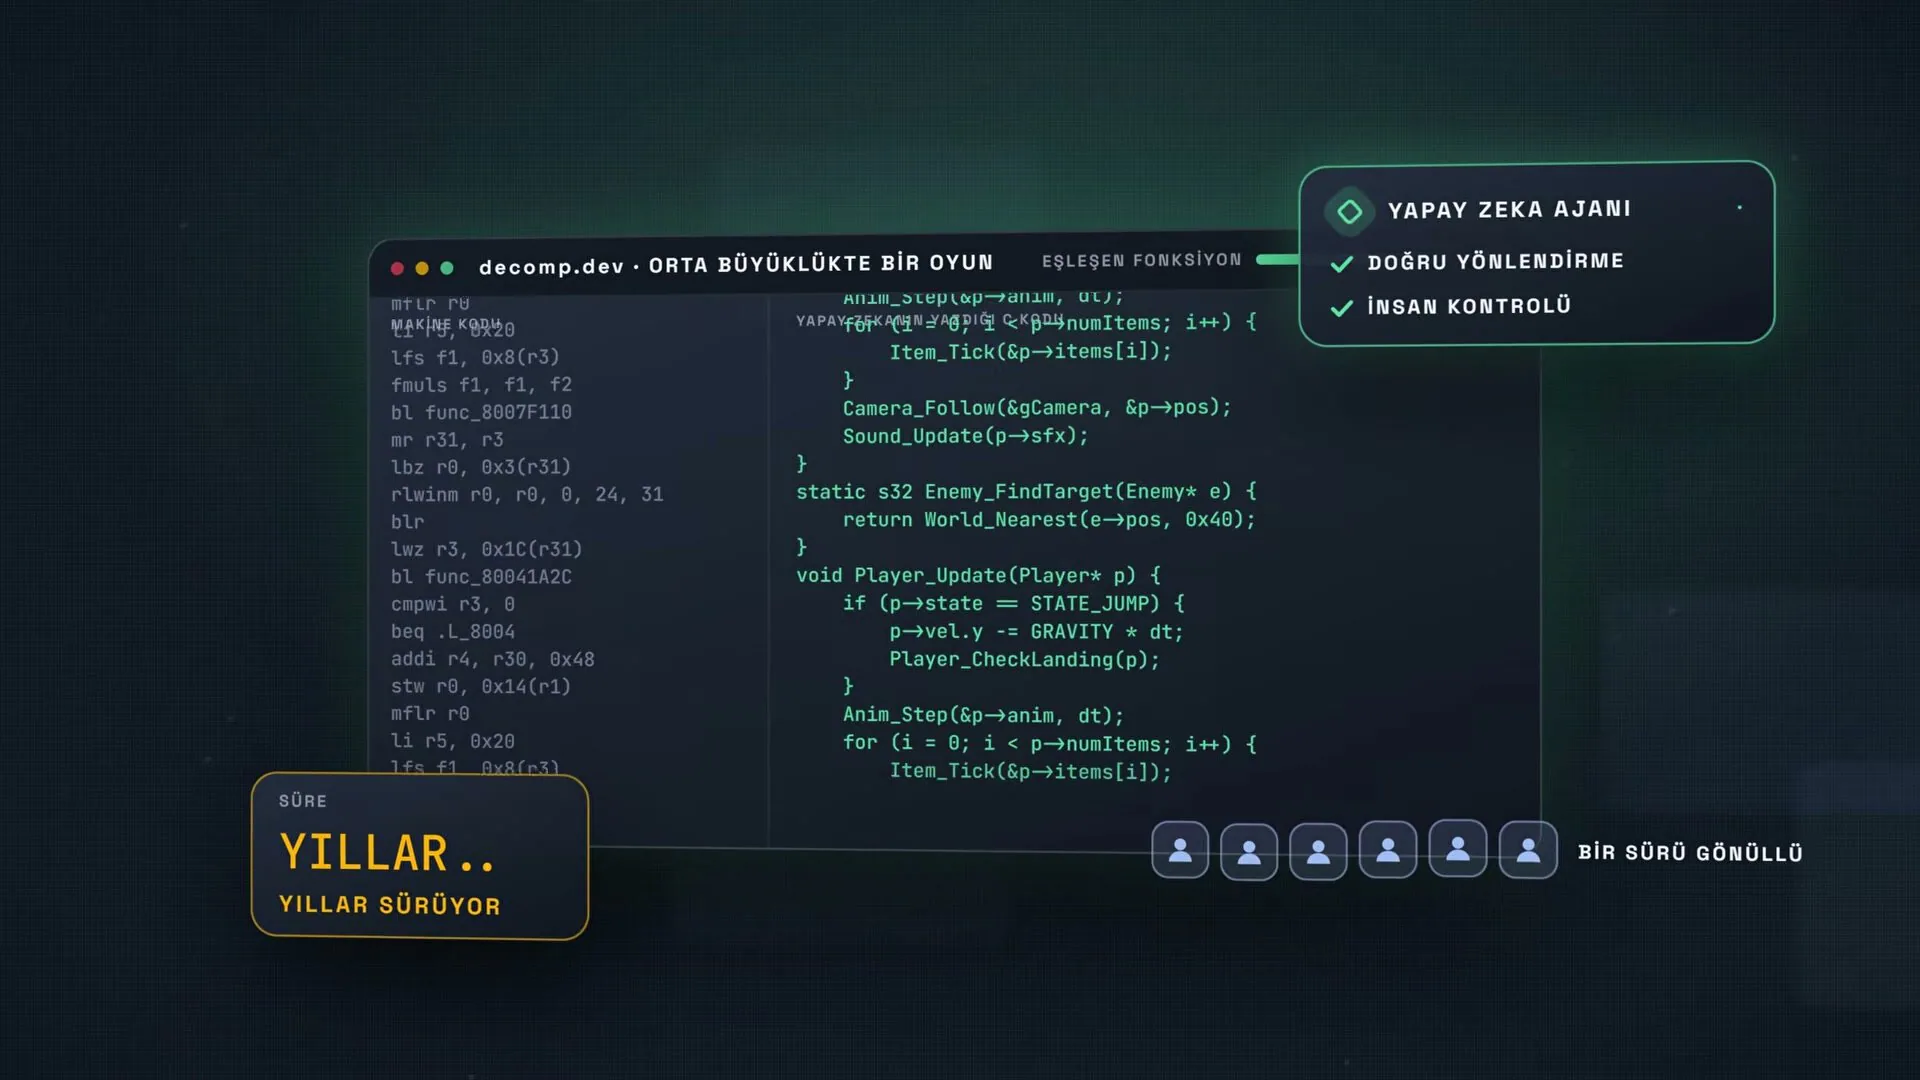
Aynı kolaylık çıkmamış oyunların demolarını da kopyalanabilir hale getiriyor. Moonlighter'ın yapımcısı Digital Sun, yeni oyunu ReVamp'in herkese açık testini bu yüzden erteledi ve şimdilik Discord'da kapalı test yapacak. Yayıncı Alliance Arts bir oyununun Steam Next Fest demosunu iptal etti, Güney Koreli iki kişilik bir stüdyo da biri oyunlarını yapay zekayla kopyalıyor diye demosunu kaldırdı.
Kimi etkiliyor? Demoyla tanınmaya çalışan küçük stüdyoları ve eski oyunları çözen tersine mühendislik topluluğunu.
Buradan ne çıkarıyorum? Yapay zekayı severek kullanıyorum ve tersine mühendislikte bu kadar iyi olması da hoşuma gidiyor. Ama sektörün bazı kısımlarını kötü etkilemeye başladı. Stüdyoların demo yayınlamaktan korkacağını açıkçası tahmin etmezdim.
🎥 Ne Üretiyorum?
Yapay zeka video modellerini en kötüden en iyiye sıraladım.
Bilgisayarınızda terminal varsa bilmeniz gerekenleri anlattım.
Haftaya görüşmek üzere, kendinize iyi bakın.